
 Kerberos 专题推荐
# 先选择认证中心部署方式
Kerberos 启用不是只有一条固定路线。新建测试环境时,我通常会先用平台托管单节点把认证链路跑通;生产集群更适合直接部署多节点认证中心;企业已经维护 MIT KDC 时,则应让平台接入现有认证中心。需要退出 Kerberos 模式时,也应该走专门的安全停用向导,而不是手动删配置或 Keytab。
只有认证中心安装与接入方式需要区分托管和外置。启用后的 Principal、Keytab、LDAP 身份同步和组件访问使用同一套入口,下游系统不需要知道 KDC 由谁维护。
如果还没有确定 Kerberos、LDAP 和 Ranger 的组合方式,先看权限与安全总览;需要把认证中心、目录和组件控制面一起规划时,继续看开启高可用总览。
【托管】MIT KDC 单节点接入与验证
在一台集群主机上安装 MIT KDC,适合开发、测试与功能验证环境。
【托管】MIT KDC 高可用部署与验证
部署 1 个主 KDC 与 1~2 个副本,降低认证中心单点风险。
【外置】MIT KDC 接入与验证
复用企业已有 MIT KDC,由平台完成客户端配置、Principal 与 Keytab 管理。
【共用】Principal、Keytab 与账号审计
创建人机或机机账号,检查 Keytab 分发、文件权限、覆盖主机和凭据风险。
【共用】LDAP 用户与 Kerberos 身份同步
让托管或外置 LDAP 用户获得对应 Kerberos Principal,并验证增量同步。
【共用】外部应用 Kerberos 接入与组件验证
为外部应用准备 Principal 和 Keytab,并验证 HDFS、YARN、Hive 与 Kyuubi。
【运维】KDC 备份、密钥轮换与故障恢复
管理托管 KDC 主从、备份、密钥轮换、安全检查和应急恢复。
Kerberos 停用与回退
通过预检、影响确认、集群名确认和恢复保障切回非 Kerberos 模式。
config:
  target: _self
data:
  - name: 【托管】MIT KDC 单节点接入与验证
    desc: 在一台集群主机上安装 MIT KDC,适合开发、测试与功能验证环境。
    link: /ambari-plus/security/kerberos/2bc69560-4e3b-44ac-98fd-17a47cd6c831
    bgColor: '#eefaf2'
    textColor: '#1f5130'
  - name: 【托管】MIT KDC 高可用部署与验证
    desc: 部署 1 个主 KDC 与 1~2 个副本,降低认证中心单点风险。
    link: /ambari-plus/security/kerberos/managed-ha/
    bgColor: '#eef7ff'
    textColor: '#17436b'
  - name: 【外置】MIT KDC 接入与验证
    desc: 复用企业已有 MIT KDC,由平台完成客户端配置、Principal 与 Keytab 管理。
    link: /ambari-plus/security/kerberos/external-mit-kdc/
    bgColor: '#f5f1ff'
    textColor: '#493178'
  - name: 【共用】Principal、Keytab 与账号审计
    desc: 创建人机或机机账号,检查 Keytab 分发、文件权限、覆盖主机和凭据风险。
    link: /ambari-plus/security/kerberos/principal-keytab/
    bgColor: '#edf9f7'
    textColor: '#1b5a50'
  - name: 【共用】LDAP 用户与 Kerberos 身份同步
    desc: 让托管或外置 LDAP 用户获得对应 Kerberos Principal,并验证增量同步。
    link: /ambari-plus/security/kerberos/ldap-sync/
    bgColor: '#eef7ff'
    textColor: '#17436b'
  - name: 【共用】外部应用 Kerberos 接入与组件验证
    desc: 为外部应用准备 Principal 和 Keytab,并验证 HDFS、YARN、Hive 与 Kyuubi。
    link: /ambari-plus/security/kerberos/external-application/
    bgColor: '#f5f1ff'
    textColor: '#493178'
  - name: 【运维】KDC 备份、密钥轮换与故障恢复
    desc: 管理托管 KDC 主从、备份、密钥轮换、安全检查和应急恢复。
    link: /ambari-plus/security/kerberos/operations/
    bgColor: '#fff8e8'
    textColor: '#805b13'
  - name: Kerberos 停用与回退
    desc: 通过预检、影响确认、集群名确认和恢复保障切回非 Kerberos 模式。
    link: /ambari-plus/security/kerberos/disable/
    bgColor: '#fff5ed'
    textColor: '#7a3d12'
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
# 先选对部署方式
| 场景 | 建议选择 | 需要提前准备 | 主要边界 |
|---|---|---|---|
| 开发、测试、演示环境 | 平台托管单节点 | 1 台健康主机、可用软件源、统一 FQDN 与时间同步 | KDC 故障时没有副本可以接替。 |
| 生产或长期运行环境 | 平台托管多节点 | 至少 2 台健康主机,推荐 3 台 | 副本可以继续签发票据,管理写入仍由主 KDC 承担。 |
| 企业已有 MIT KDC | 外部 MIT KDC 接入 | KDC 地址、Realm、管理服务地址和临时管理凭据 | 平台不安装、停止或删除外部 KDC 进程。 |
| 退出 Kerberos 模式 | Kerberos 停用 | 维护窗口、恢复条件、依赖检查 | 托管 KDC 与外部 KDC 的清理边界不同。 |
笔记
LDAP、Ranger、Solr 和 Kerberos 可以独立组合。Kerberos 向导会在执行前按当前集群状态做只读预检,不需要为了进入向导而先安装 LDAP 或 Ranger。后续如果要做 LDAP 到 KDC 的身份同步,再单独接入目录服务即可。
# 进入 Kerberos 管理
登录 Ambari Plus 后,从左侧进入 权限与审计,选择 进入 Kerberos 管理。启用完成后,这里会集中展示认证中心来源、部署拓扑、账号数量、凭据分发和身份同步状态。
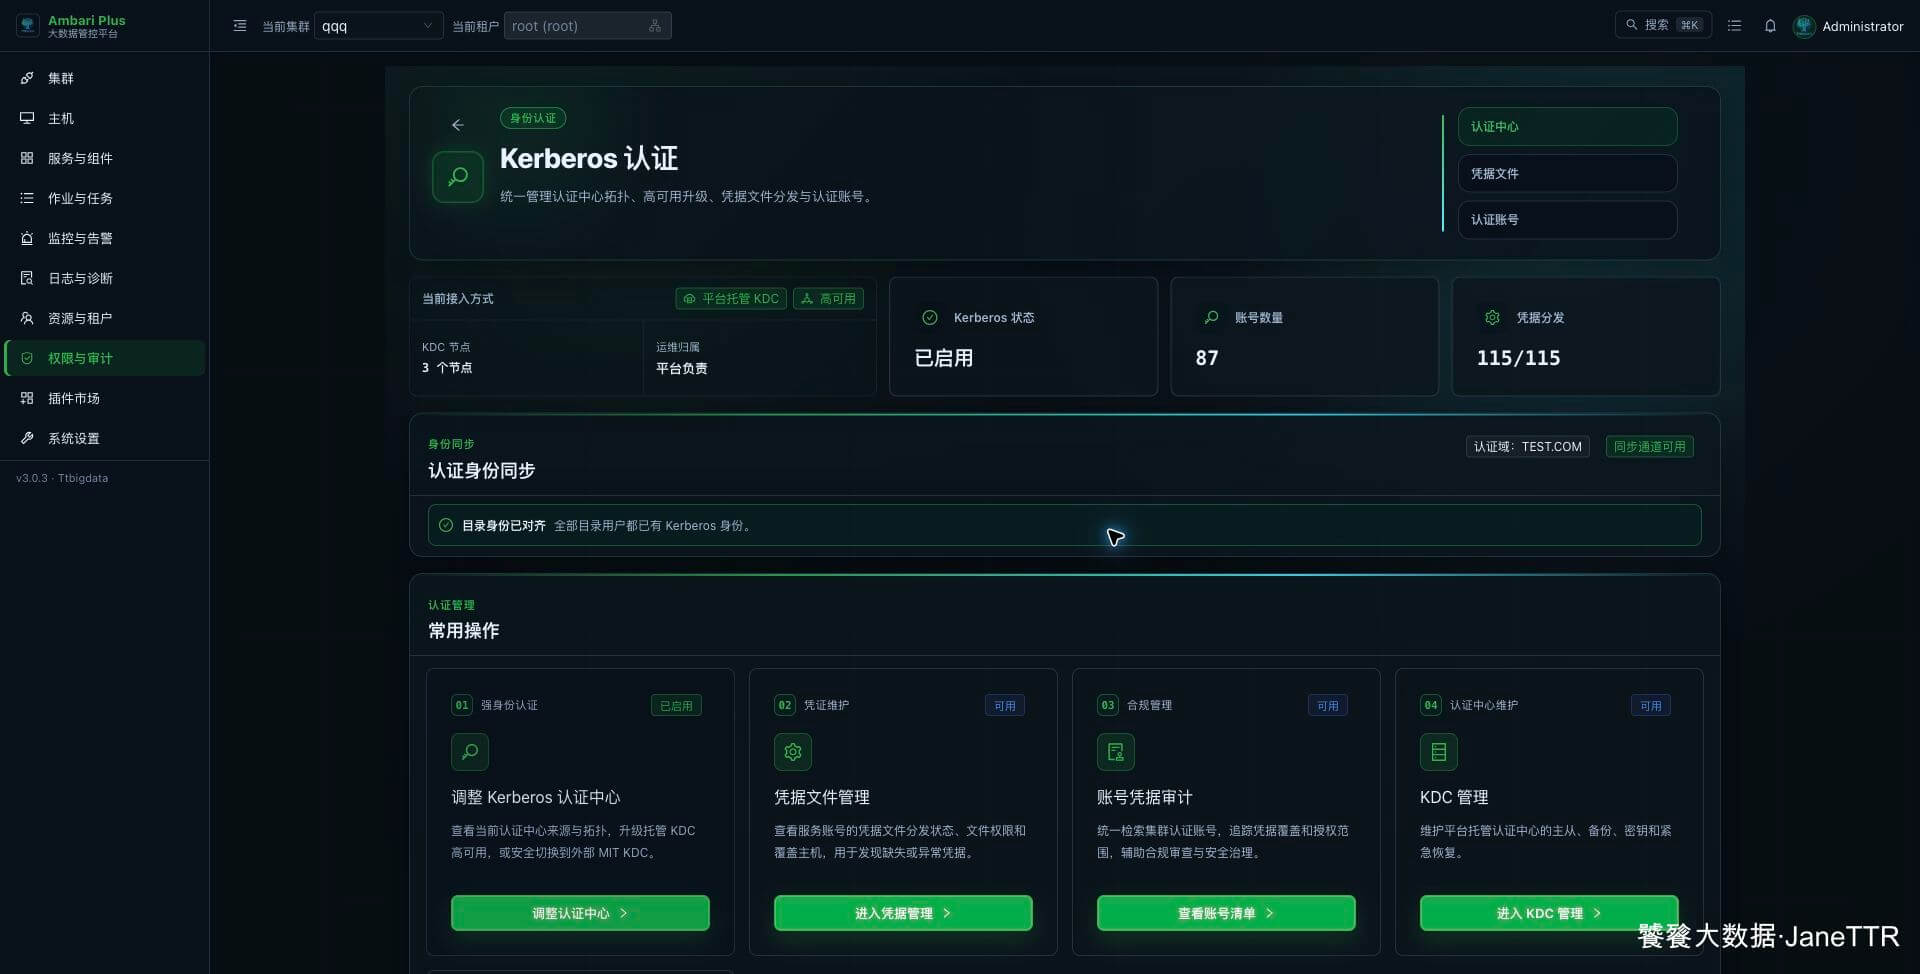
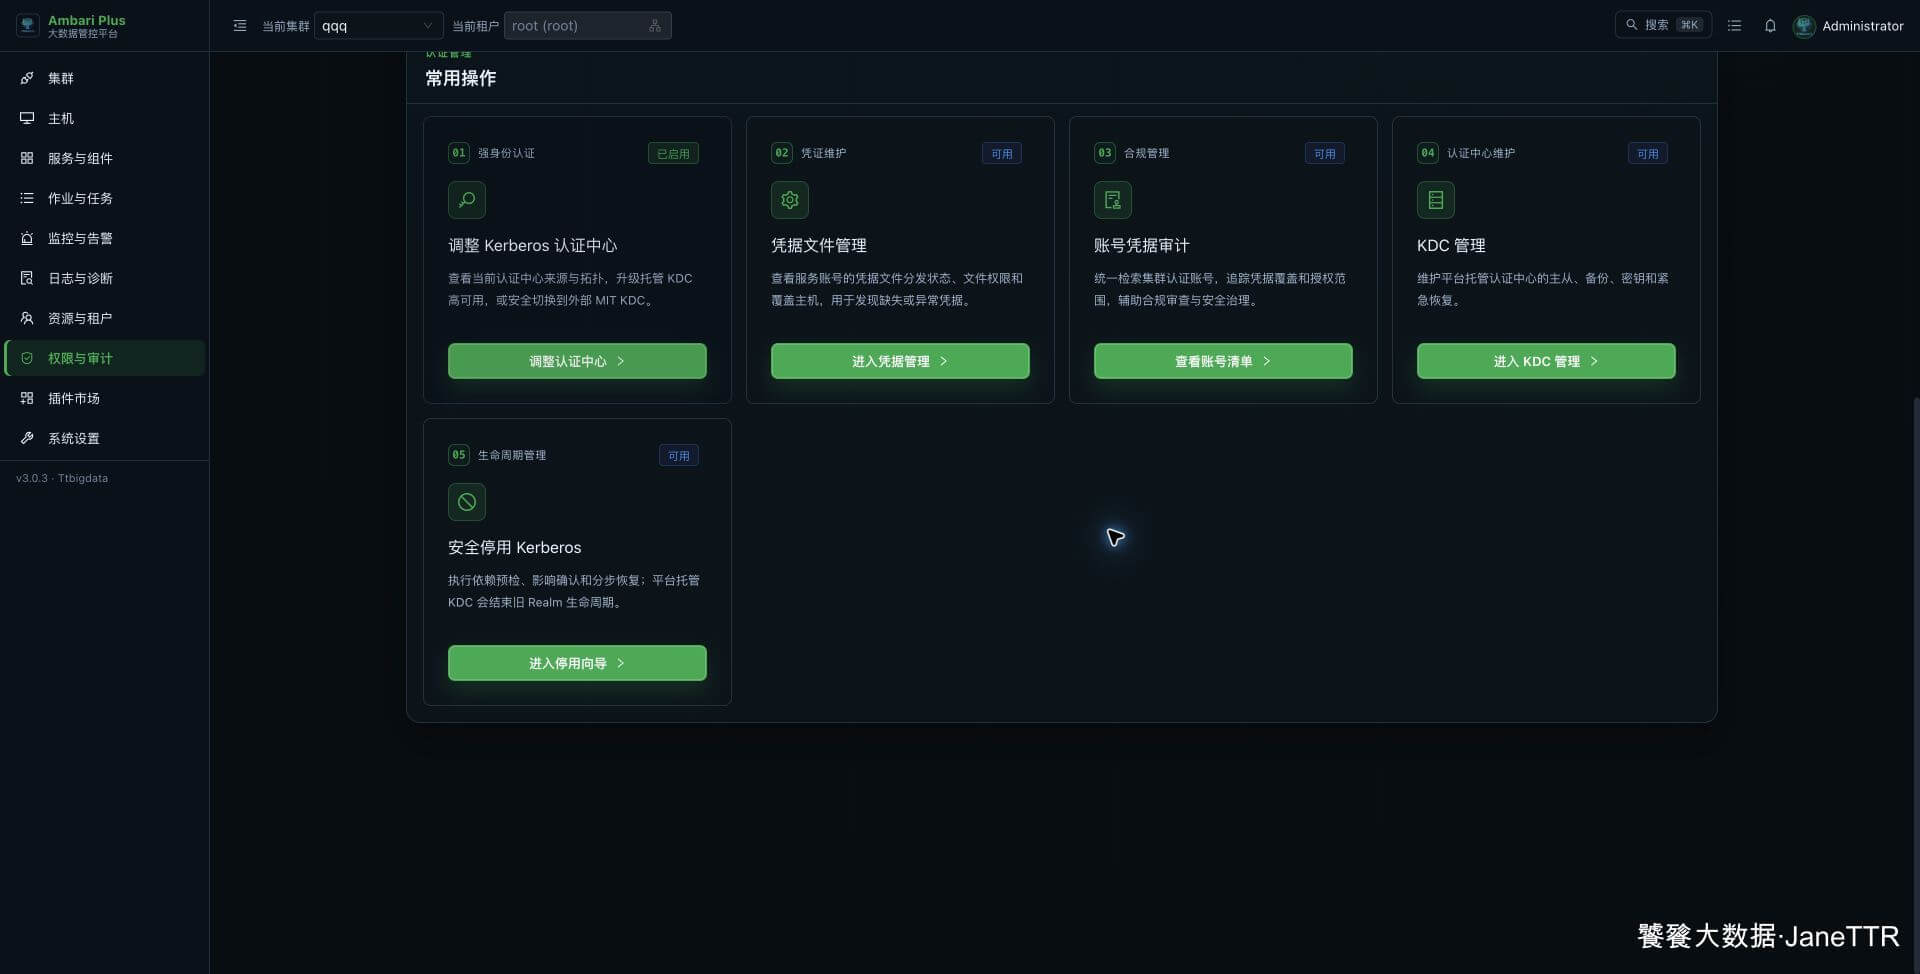
我在这个页面会先看三件事:
| 检查项 | 为什么先看 |
|---|---|
| 当前接入方式 | 判断认证中心属于平台托管还是外部接入。 |
| 部署拓扑 | 判断是单节点还是高可用,不能只看 KDC 主机数量。 |
| 凭据分发 | 确认服务账号的 Keytab 是否已经覆盖到目标主机。 |
如果页面显示“来源待确认”或“拓扑待确认”,先不要做认证中心切换、备份或恢复。应先把当前现场归属核对清楚,再进入对应章节继续操作。
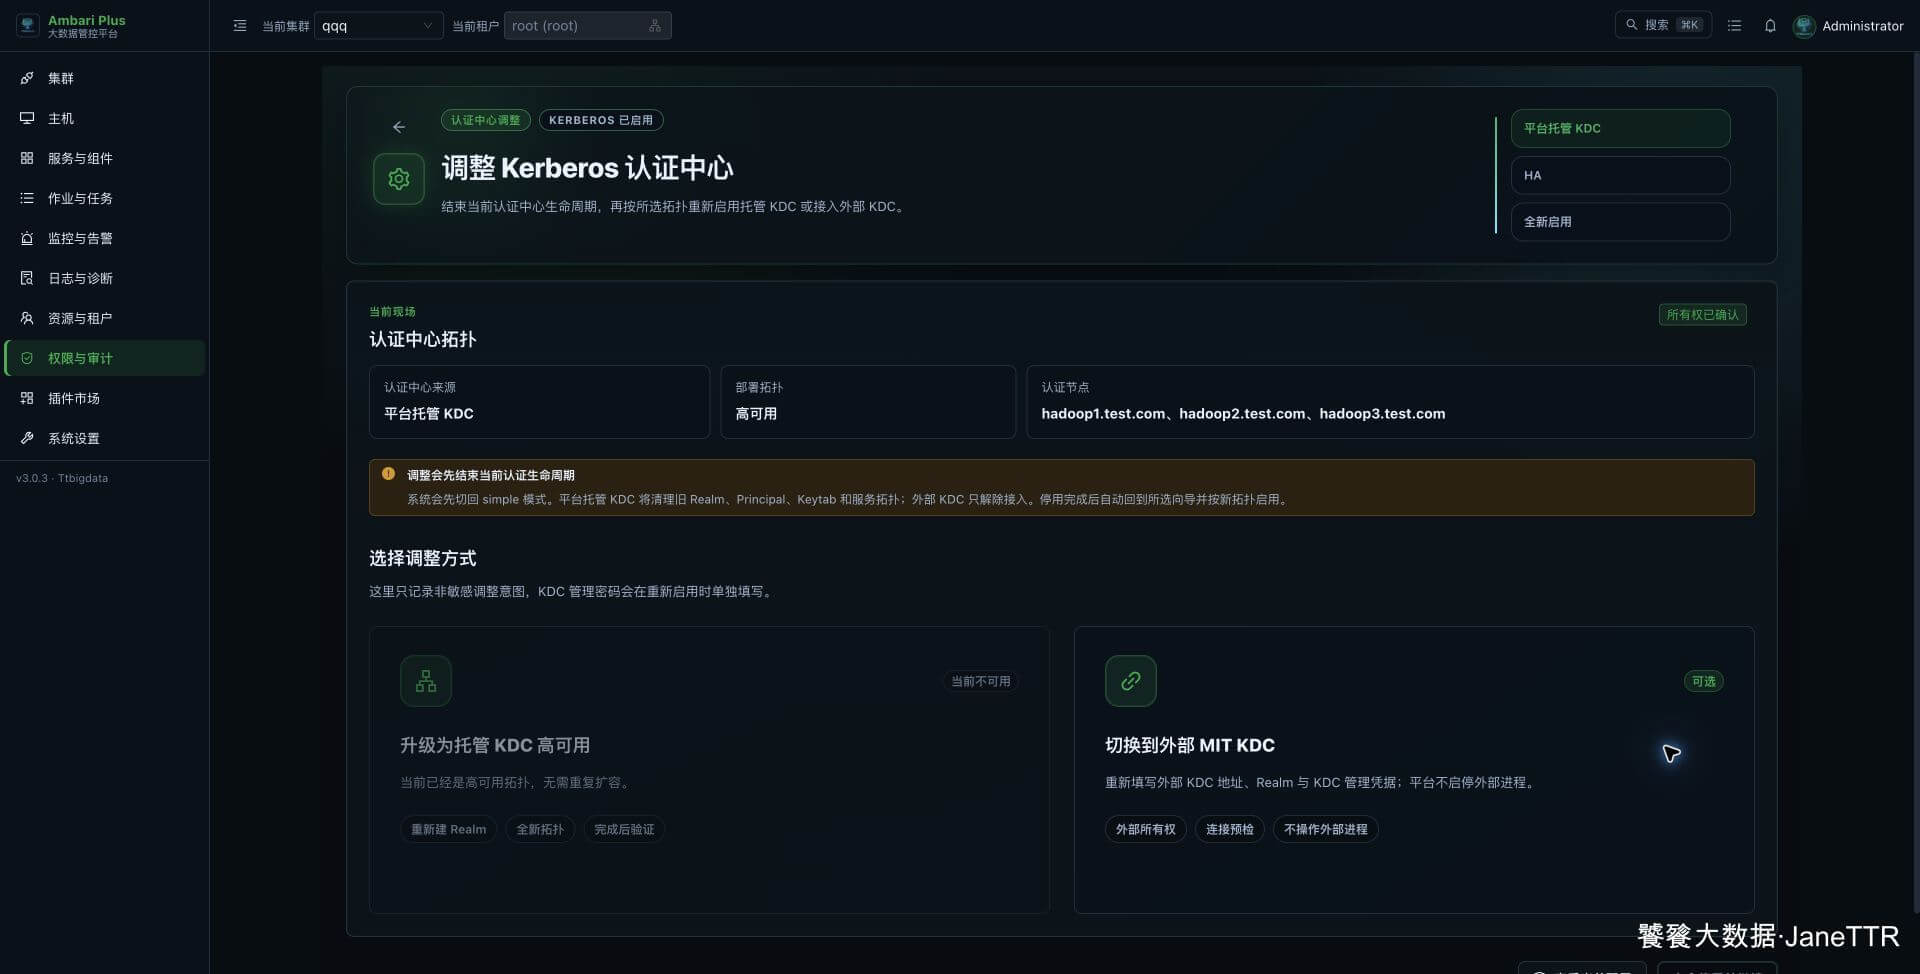
需要调整现有认证中心时,点击页面右上角 调整认证中心。页面会先展示当前来源、拓扑和允许切换的目标,不会在进入页面时直接修改集群。
# 启用前共同检查
无论选哪一种模式,我都会先确认下面这些条件:
- 所有主机使用稳定的 FQDN,正向解析、反向解析与
/etc/hosts结果一致。 - 主机时间已经同步。Kerberos 对时钟偏差很敏感,时间漂移会直接导致票据失效。
- Ambari Agent 在线,没有正在执行的安装、启停、升级或安全模式切换任务。
- 已安排维护窗口。启用过程会停止集群服务、切换认证模式,再按原状态恢复服务。
- KDC 管理密码只在正式执行时填写;只读预检不会携带或保存这项密码。
接下来按实际场景进入对应章节。测试集群可以从托管单节点接入开始;生产集群优先选择托管 KDC 高可用或外置 MIT KDC。