
 【外置】MIT KDC 接入与验证
# 外置 MIT KDC 接入与验证
企业已经维护 MIT KDC 时,没有必要再由平台安装一套新的认证中心。外部接入模式会复用现有 KDC,由 Ambari Plus 负责客户端配置、Principal 维护和 Keytab 分发,但不会接管外部 KDC 进程的安装、启停、备份或卸载。
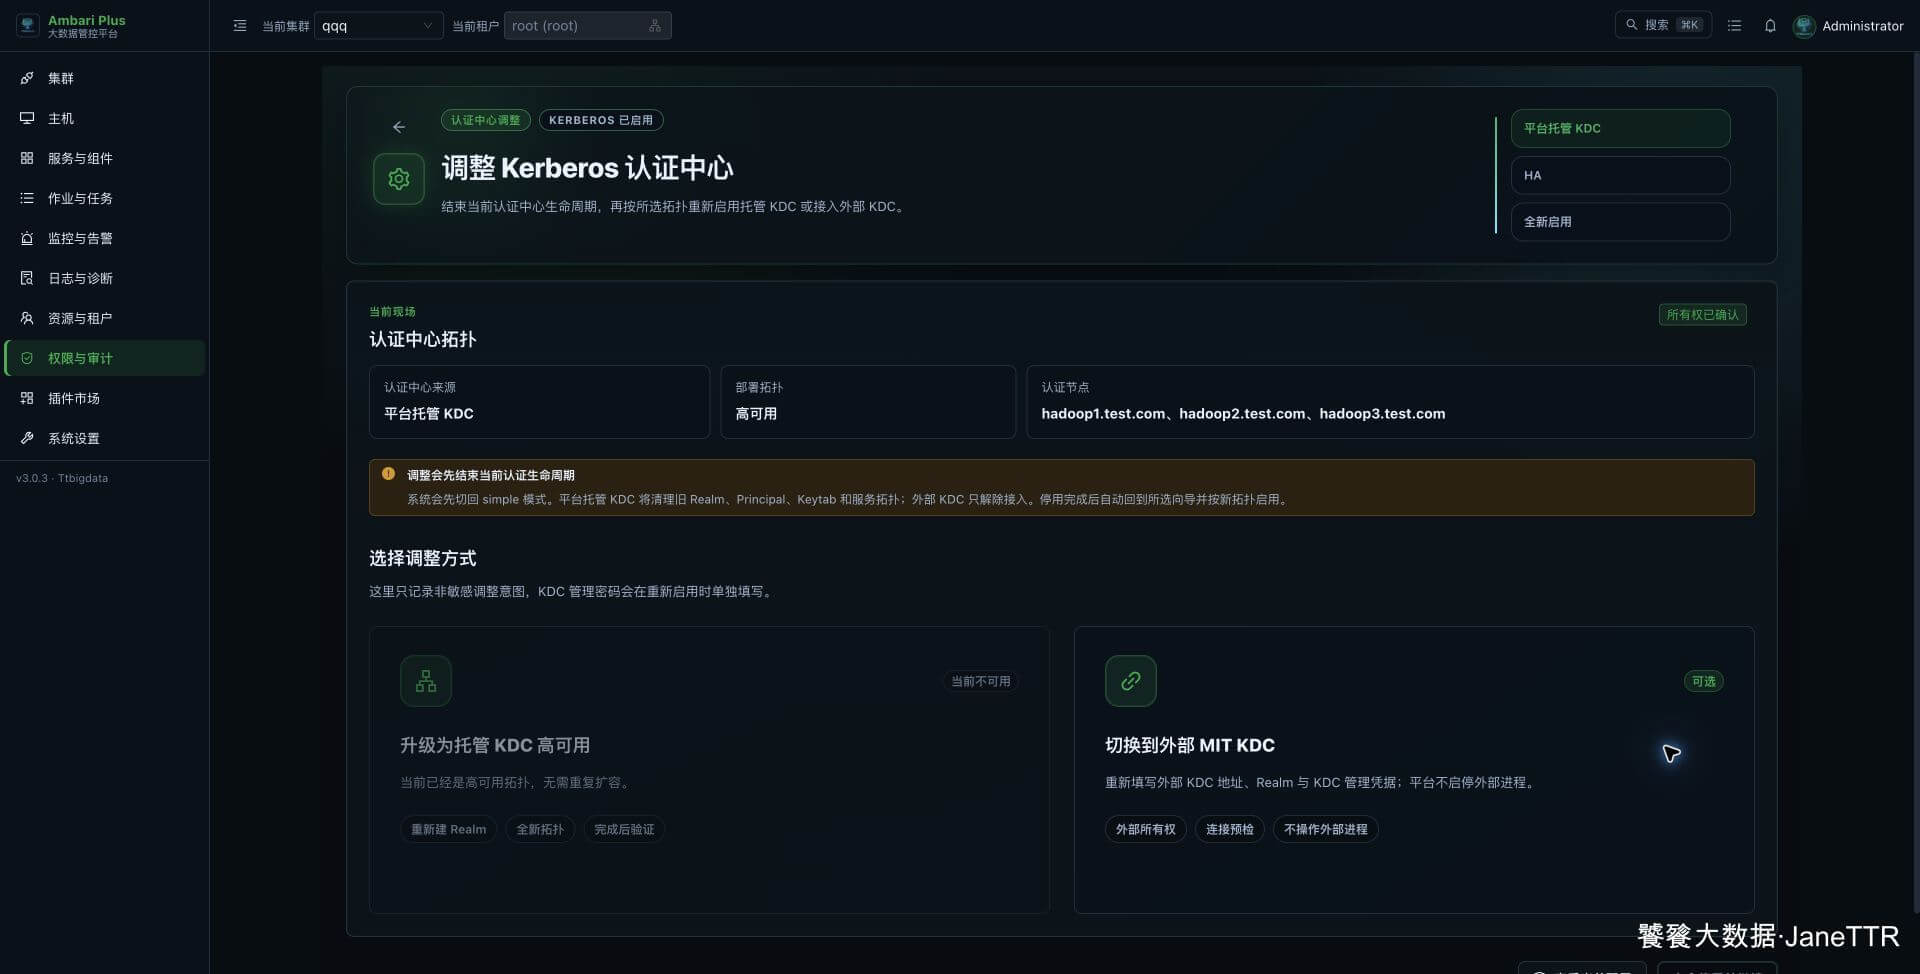
当前集群已经启用 Kerberos 时,从 调整认证中心 选择“切换到外部 MIT KDC”。页面会先展示当前所有权边界,真正停止当前认证中心前不会要求填写外部管理密码。
本文只讨论 MIT KDC。Active Directory、FreeIPA 或其他 Kerberos 实现应先确认协议、管理接口和密码策略是否满足当前向导要求,不能直接按 MIT KDC 示例套用。
# 接入前准备
如果还没有可供联调的外部认证中心,可以先按 附录:在独立主机搭建 MIT KDC 准备一套测试 Realm,完成三节点取票和远程 Principal 管理验证后,再回到本章接入平台。
开始前先向认证中心管理员确认:
| 信息 | 示例 | 用途 |
|---|---|---|
| 认证服务主机 | kdc1.example.com,kdc2.example.com | 客户端获取票据,可填写多个并用英文逗号分隔。 |
| Realm | EXAMPLE.COM | 集群 Principal 所属认证域。 |
| 域名映射 | .example.com,example.com | 把主机域名映射到对应 Realm。 |
| 管理服务主机 | kadmin.example.com | 创建和维护 Principal。留空时默认使用第一台认证服务主机。 |
| KDC 端口 | 88 | 客户端访问认证服务的端口。 |
| KDC 管理账号 | admin/[email protected] | 向导创建和维护集群认证身份。 |
| KDC 管理密码 | 临时授权凭据 | 正式执行时验证并管理外部 KDC。 |
还要确认所有 Agent 节点都能解析并访问 KDC,而不只是 Ambari Plus Server 能访问。
# 选择外部 MIT KDC
进入 权限与审计 → Kerberos → 进入 Kerberos 向导,选择 接入外部 MIT KDC。
在配置页填写认证服务主机、Realm、域名映射、管理服务主机和端口。通常建议开启 由平台管理客户端认证配置,让各主机的客户端配置与页面保持一致。
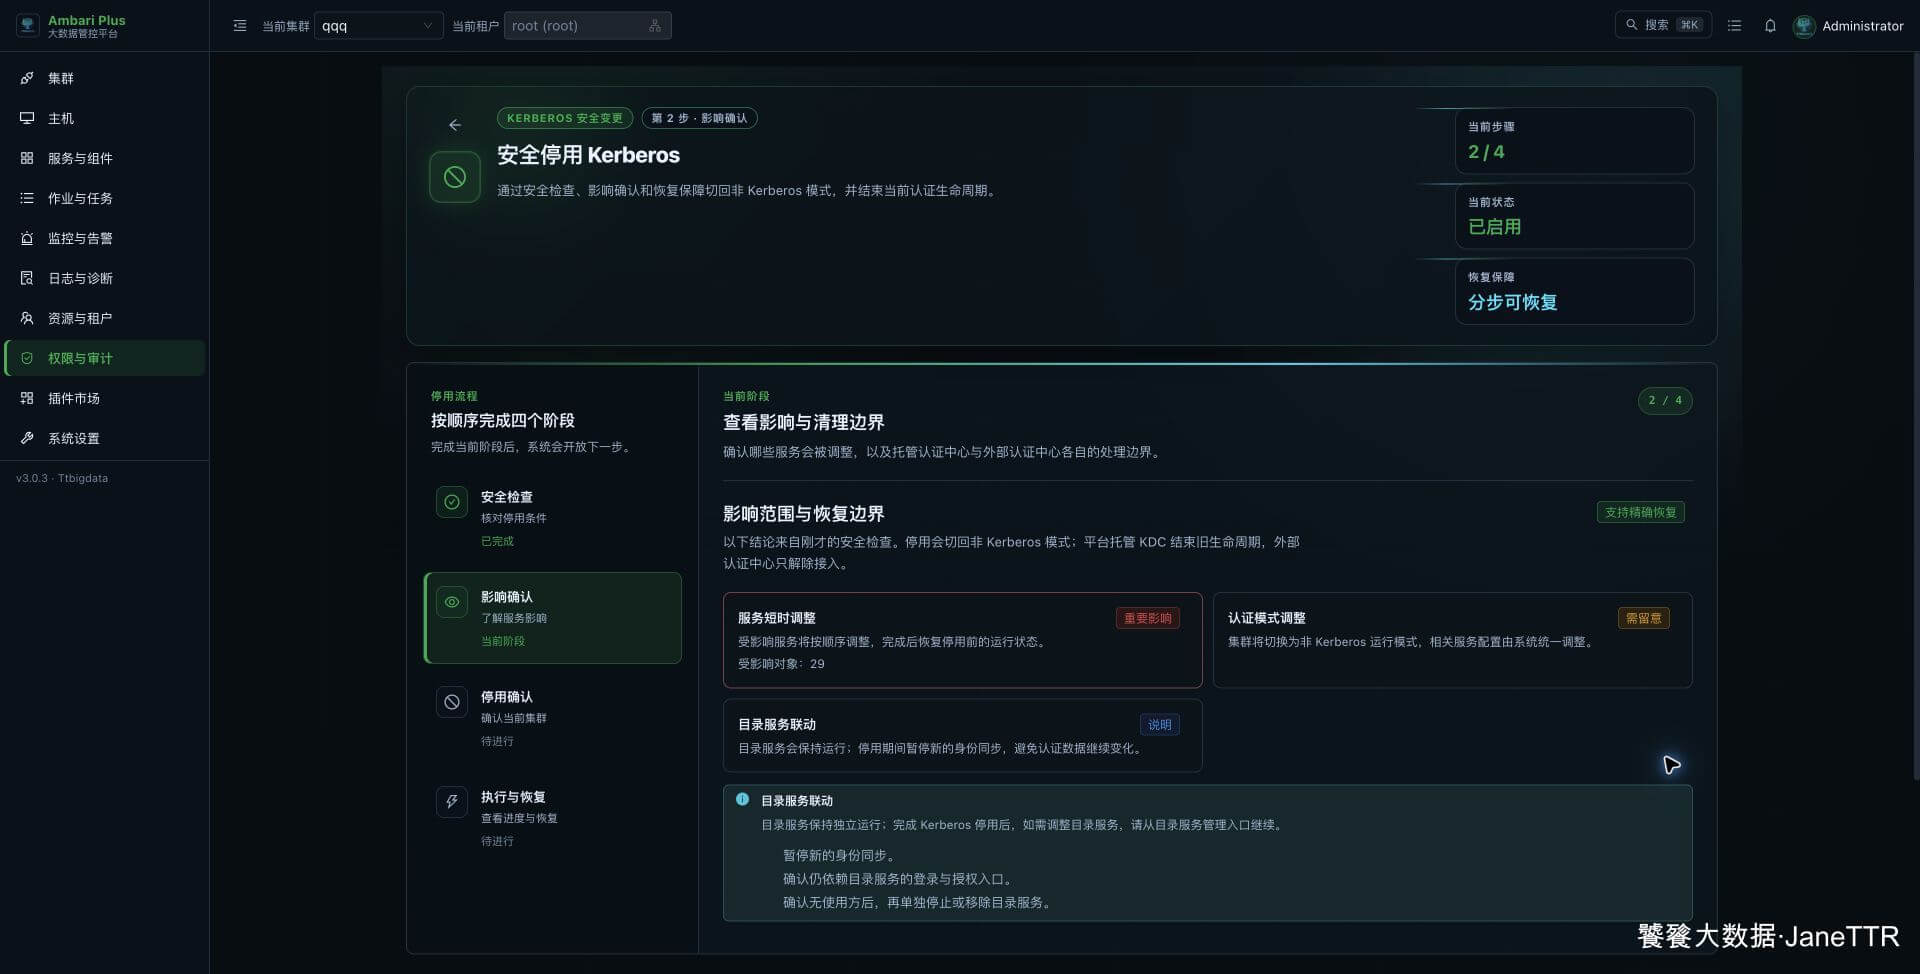
如果当前已经是平台托管 KDC,页面会先明确提示“安全停用当前认证中心,再继续配置外部 KDC”。这一步只确认切换意图;未点击继续并完成后续确认前,不会停止现有 KDC。
KDC 管理密码不是平台登录密码,也不是 LDAP 管理密码。它只在正式执行阶段用于验证并维护外部 KDC;平台不会修改企业侧已有的密码策略。
# 身份同步怎么选
外部 MIT KDC 模式默认不初始化 LDAP 到 KDC 的身份同步。如果目录服务已经接入,而且确实需要目录用户自动镜像为 Kerberos Principal,再显式开启这项能力。
笔记
Kerberos 接入成功,只能证明集群服务身份可以使用外部 KDC。它不会自动证明所有 LDAP 用户都已经拥有 Principal,也不会自动完成历史用户回填。
# 理解两层检查
外部 KDC 的检查分为两层:
- 向导预检先核对配置和 KDC 地址解析,过程不携带管理密码。
- 正式流水线在 Agent 视角执行客户端连通和凭据检查,确认集群主机能够真正访问外部 KDC。
仅从 Ambari Plus Server 上执行一次 kinit,不能替代所有 Agent 节点的连通检查。
# 预览并执行
外部接入不会安装 KDC 软件包,也不会初始化新的 Realm。执行计划主要包括:
- 注册 Kerberos 服务并应用客户端配置。
- 在集群主机上安装 Kerberos Client。
- 提交临时 KDC 管理凭据并执行客户端连通检查。
- 停止已启动服务并切换集群认证模式。
- 生成、分发 Principal 与 Keytab。
- 恢复服务并执行最终服务检查。
- 按需初始化 LDAP 到 KDC 身份同步。
执行前再次核对 KDC 主机、Realm 和管理服务主机。Realm 一旦写错,后续服务 Principal 和 Keytab 都会落到错误的认证域里。
# 验证接入结果
完成后至少确认:
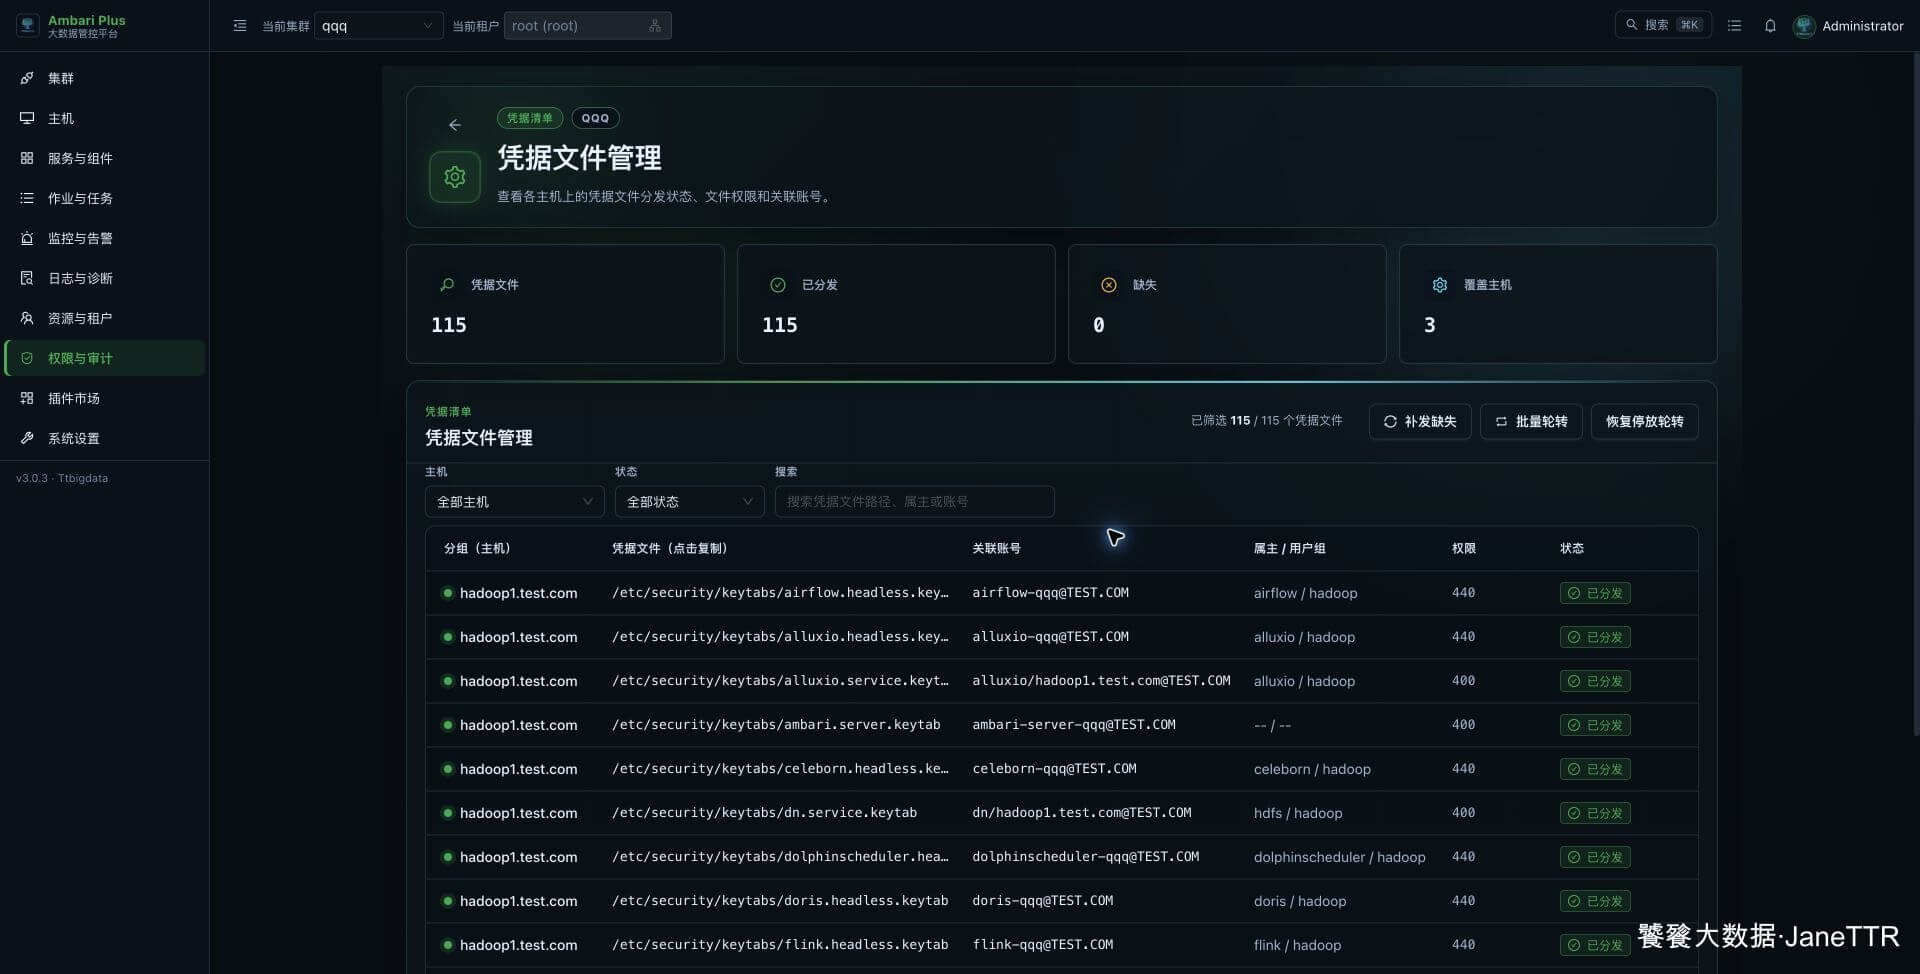
| 检查项 | 通过状态 |
|---|---|
| Kerberos 状态 | 已启用。 |
| 认证中心来源 | 外部 MIT KDC。 |
| 运维归属 | 外部维护,不开放平台托管 KDC 的备份与恢复入口。 |
| 凭据分发 | Keytab 已覆盖所有目标主机。 |
| 外部 KDC | 平台没有安装、停止或删除外部 KDC 进程。 |
| 服务验证 | 原有服务恢复,最终服务检查通过。 |
停用 Kerberos 时,外部模式只解除本集群接入,不会删除企业 KDC 里的 Realm 和已有数据。具体边界见 Kerberos 停用。需要从零准备测试认证中心时,可以继续阅读 附录:在独立主机搭建 MIT KDC。