[Step2]-FreeIPA 初始化核心用户
需要 ttr-release 版本 >= 2.2.3
Ambari 3.0.0 + Free IPA 统一认证体系 支持 Kylin / Ubuntu / Rocky 等系统 本文示例环境:Kylin V10 SP3 x86,Realm = TEST.COM
# 一、为什么要做这一步
FreeIPA Client 入域完成后,建议立刻完成“核心用户初始化”。这一步不复杂,但能明显降低后续 Ranger 接入与联调成本。
在 Ambari + Ranger 的自动化链路里,常见现象是:
- Ambari 发起创建 Repository / Service Check 的请求
- Ranger Admin / Usersync 内部进行会话与用户解析
- 目录侧用户缺失导致链路中断
- 表面只剩下
statusCode=1、会话失败或同步失败,日志分散且定位困难
目标
把“目录侧缺用户”这类问题前置解决,让后续安装与联调更可控。
# 二、批量创建汇总(建议直接执行)
下面为推荐的一次性初始化命令,优先把最常用的用户补齐。
# 1) Ranger LDAP Bind 账号
ipa user-add rangerbind \
  --first=Ranger \
  --last=Bind \
  --shell=/sbin/nologin

ipa passwd rangerbind
# ===== 设置密码(示例)
# rangerbind@2026


# 2) Ambari / Ranger 常用系统用户
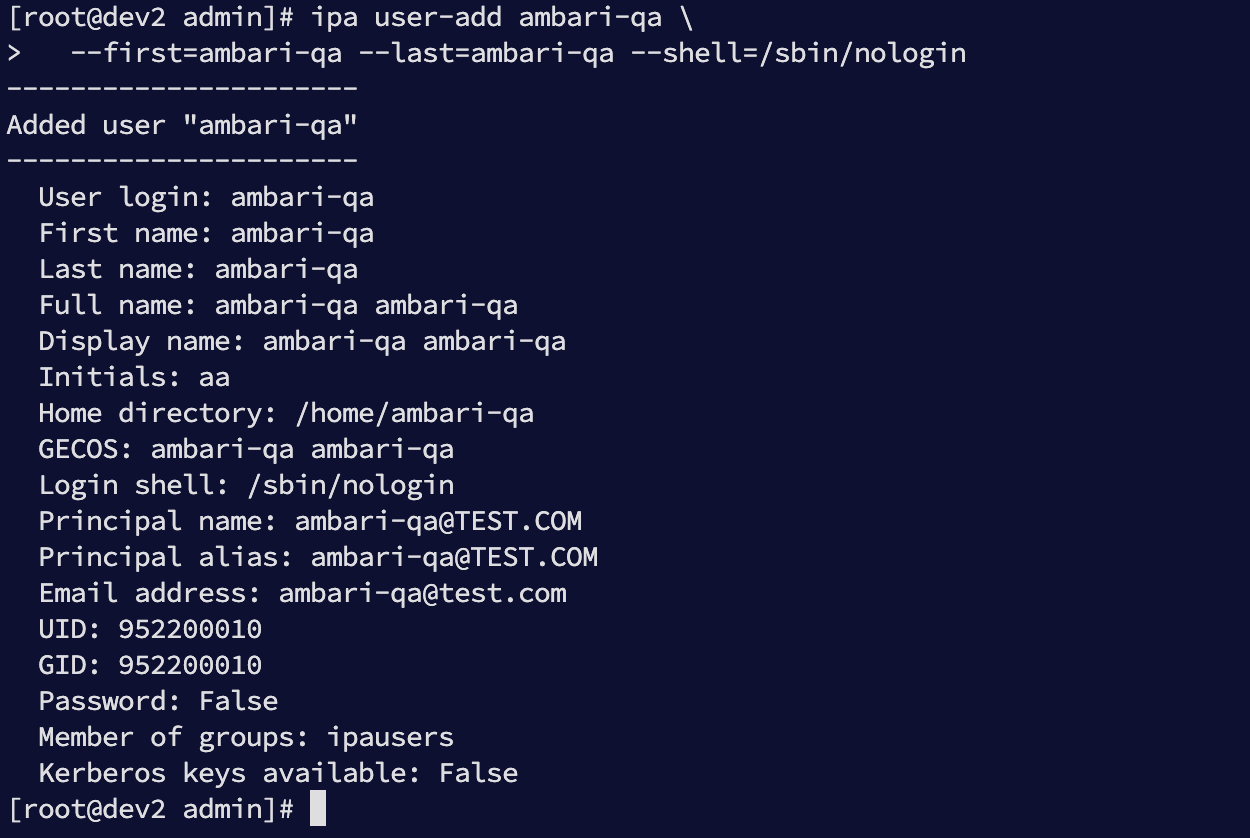
ipa user-add ambari-qa \
  --first=ambari-qa --last=ambari-qa --shell=/sbin/nologin

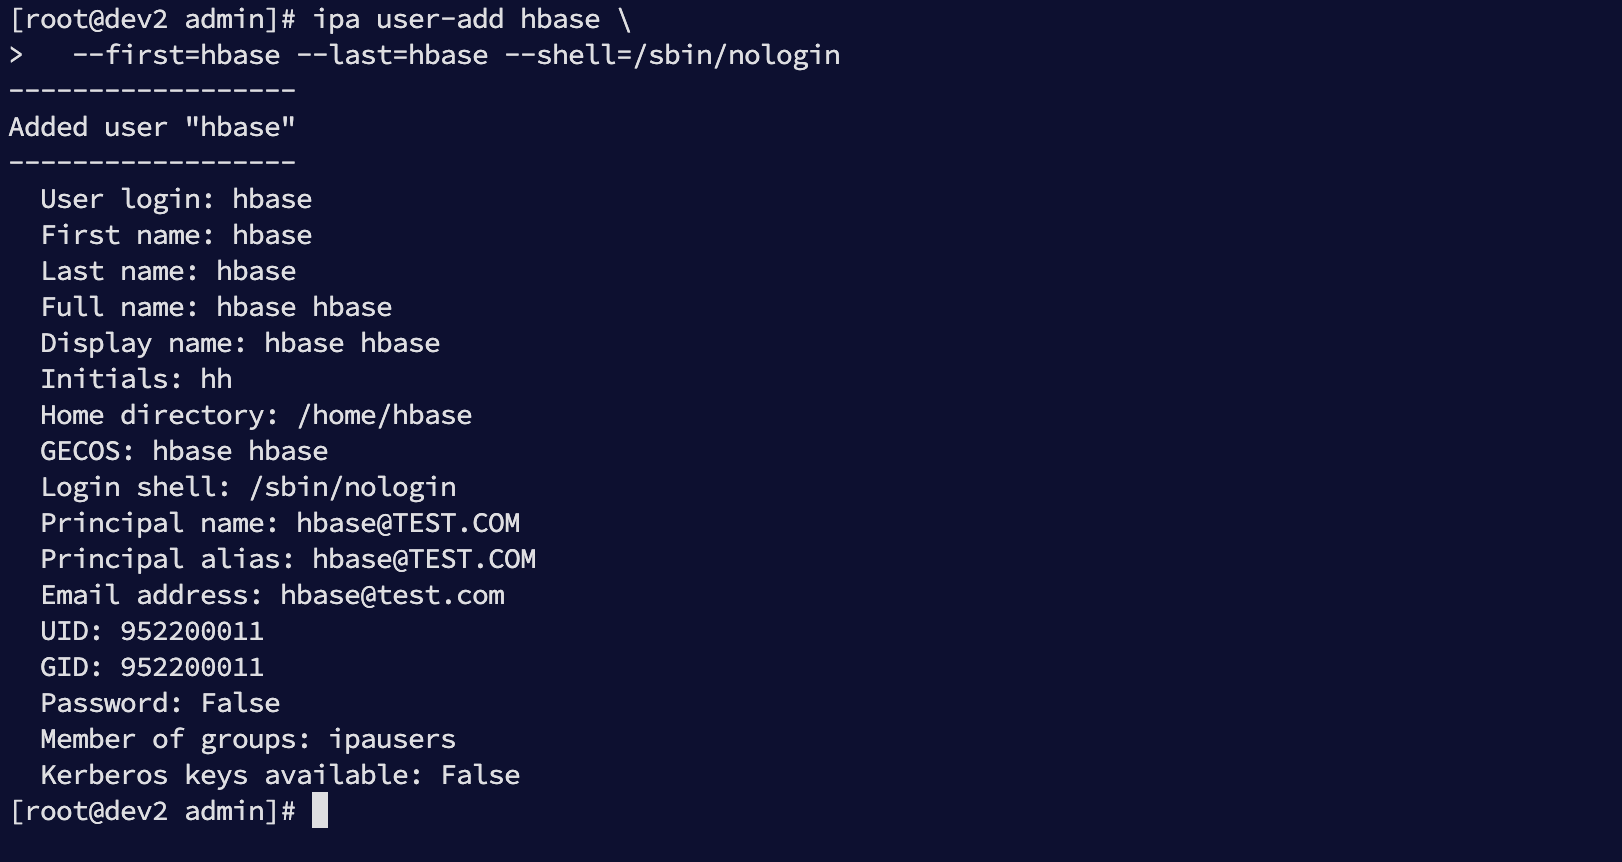
ipa user-add hbase \
  --first=hbase --last=hbase --shell=/sbin/nologin
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
密码管理
rangerbind 是目录绑定账号,建议纳入统一密码策略(保管/轮换/审计),避免散落在笔记与脚本中。
# 三、执行完怎么验收
# 1、确认用户存在
ipa user-show rangerbind
ipa user-show ambari-qa
ipa user-show hbase
1
2
3
2
3
# 2、确认禁止登录属性
ipa user-show rangerbind | egrep -i "Login shell|UID|User login"
ipa user-show ambari-qa  | egrep -i "Login shell|UID|User login"
ipa user-show hbase      | egrep -i "Login shell|UID|User login"
1
2
3
2
3
预期
Login shell为/sbin/nologin(或发行版对应路径)user-show能正常返回完整信息(避免 Usersync 解析失败)
# 四、核心用户清单与使用场景
本节作为清单区,后续遇到新增缺失用户,统一补充在这里,便于长期复用。
本节持续更新
考虑到组件联调需要持续测试才能完全覆盖缺失项,本节会持续把“新增发现的缺失用户”收敛到这里,形成长期可复用的初始化清单。
# 1、rangerbind:Ranger LDAP 绑定账号
# 1)用途说明
rangerbind 常用于:
- Ranger Admin 对接 FreeIPA/LDAP 的 bindDN
- Usersync 拉取用户/组时的绑定账号
只要启用 LDAP/FreeIPA 同步或认证,它就是必需项。
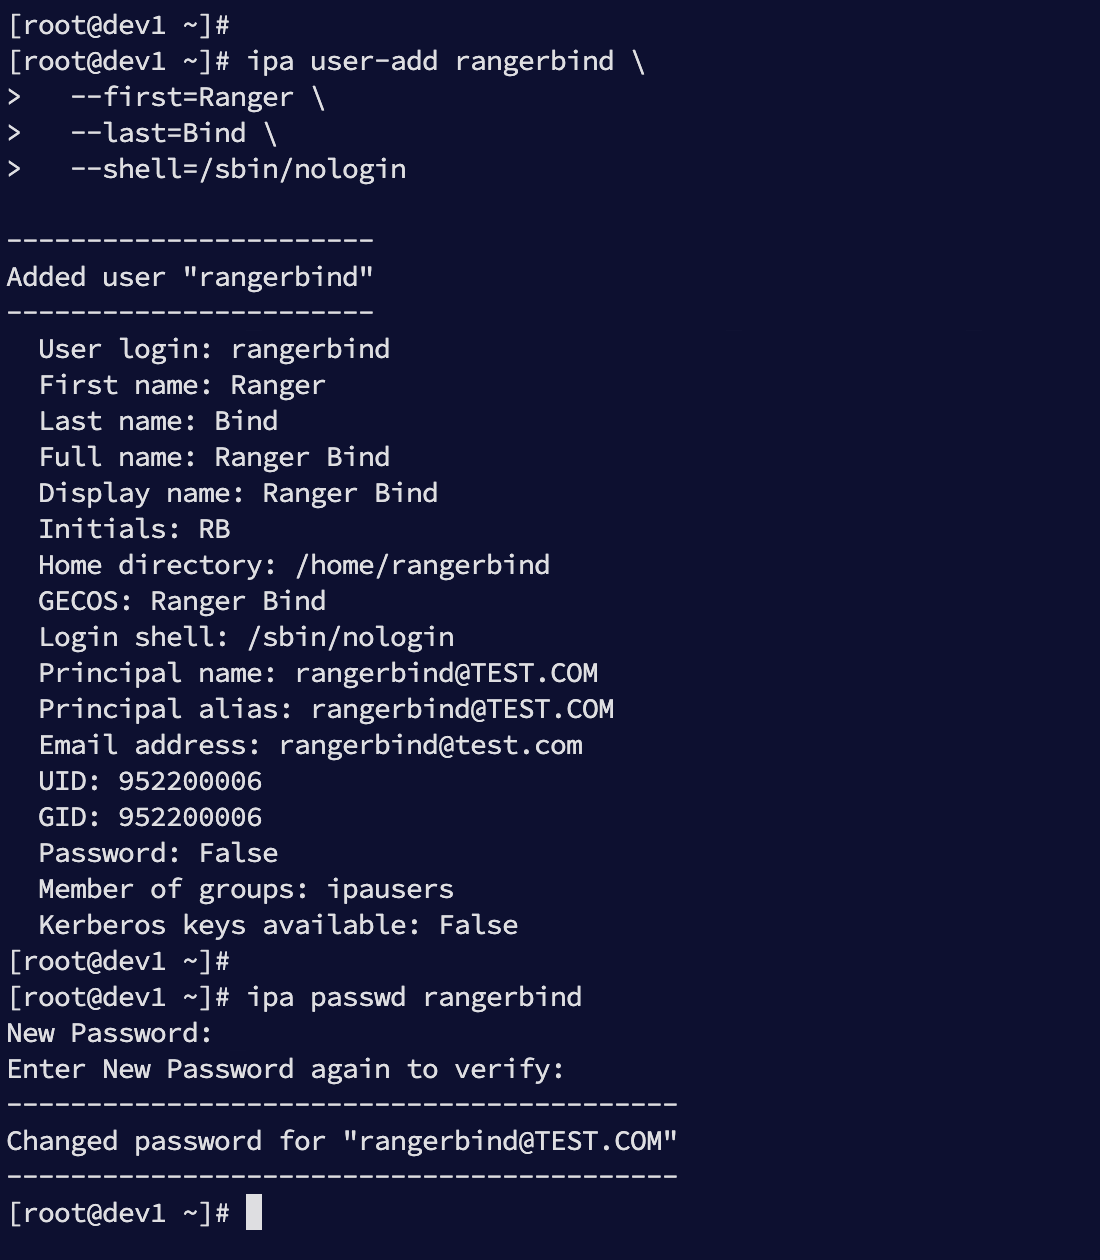
# 2)创建与设置密码
ipa user-add rangerbind \
  --first=Ranger \
  --last=Bind \
  --shell=/sbin/nologin

ipa passwd rangerbind
# ===== 设置密码(示例)
# rangerbind@2026
1
2
3
4
5
6
7
8
2
3
4
5
6
7
8
# 3)落地建议
| 项 | 建议 |
|---|---|
| Shell | 固定 /sbin/nologin |
| 密码 | 单独管理、可轮换 |
| 权限 | 最小化,仅用于目录查询 |
# 2、HDFS 仓库常见依赖用户(ambari-qa / hbase)
这类用户更像“业务链路用户”:并非 Ranger 自身账号,而是 Ambari/Ranger 在创建仓库、做校验、做策略下载时会引用。
# 1)字段依据
Ambari 创建 HDFS Repository 的 JSON 中常出现:
ambari.service.check.userpolicy.download.auth.userstag.download.auth.users
这些字段引用的账号若在 FreeIPA 中不存在,Ranger 侧可能出现会话建立失败或鉴权失败,最终表现为创建失败。
# 2)创建用户(示例)
ipa user-add ambari-qa \
  --first=ambari-qa --last=ambari-qa --shell=/sbin/nologin

ipa user-add hbase \
  --first=hbase --last=hbase --shell=/sbin/nologin

ipa user-add atlas \
  --first=atlas --last=atlas --shell=/sbin/nologin
1
2
3
4
5
6
7
8
2
3
4
5
6
7
8