 [22204]KNOX policymgr-ssl 启动告警
# 一、现象复现与关键日志 KNOX + Ranger
# 1、启动侧的直观表现
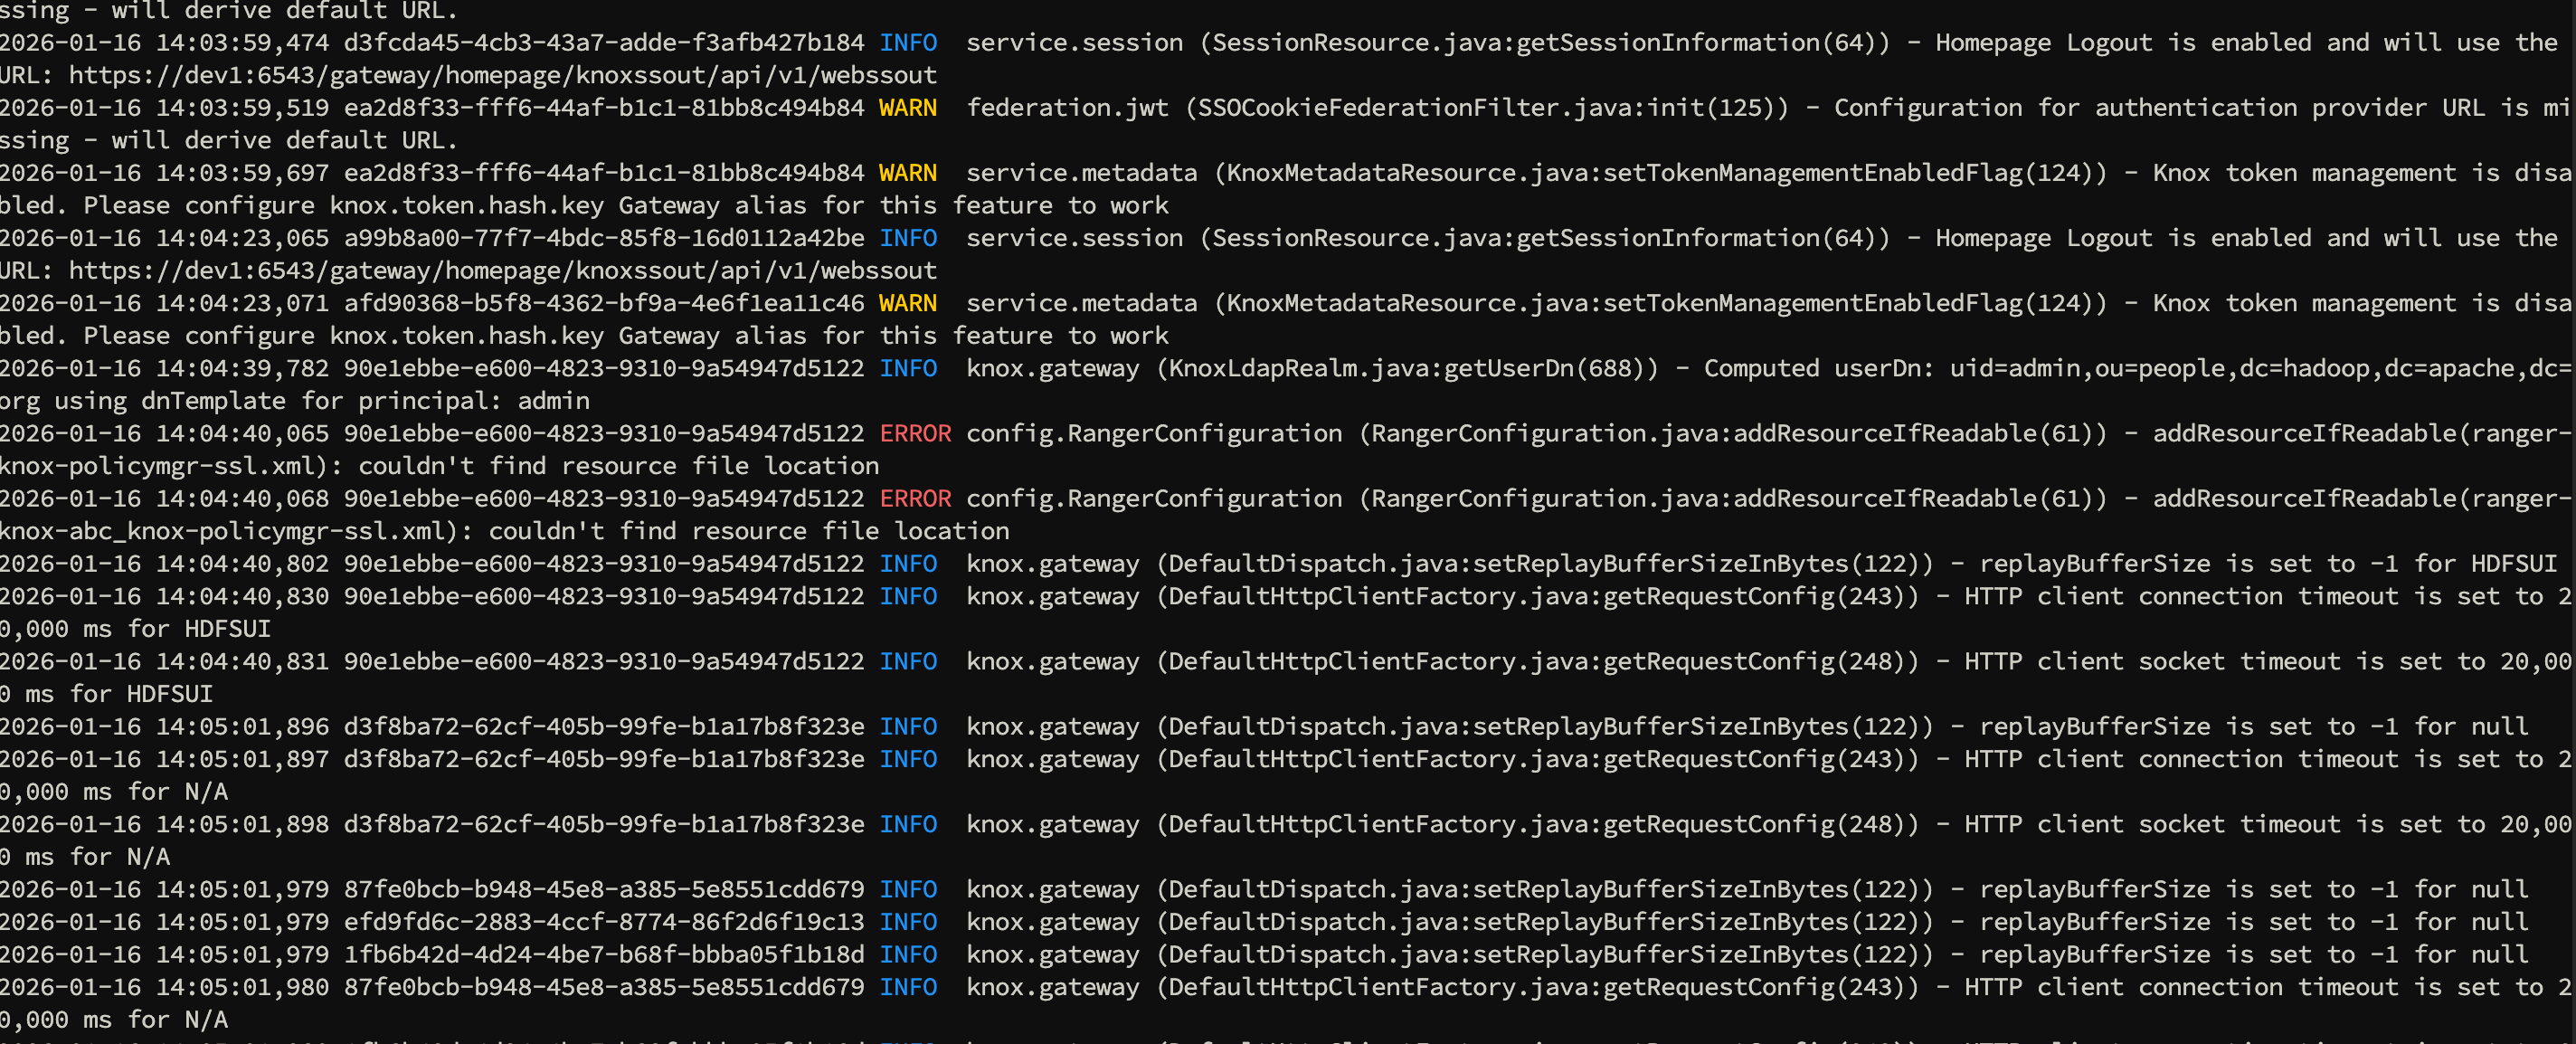
Knox 服务启动后,日志中出现与 Ranger 插件资源文件相关的告警,典型特征是:
addResourceIfReadable(...): couldn't find resource file location- 缺失文件名集中在
ranger-knox-*-policymgr-ssl.xml这一类
2026-01-15 20:42:54,041 ... ERROR config.RangerConfiguration (RangerConfiguration.java:addResourceIfReadable(61)) - addResourceIfReadable(ranger-knox-policymgr-ssl.xml): couldn't find resource file location
2026-01-15 20:42:54,045 ... ERROR config.RangerConfiguration (RangerConfiguration.java:addResourceIfReadable(61)) - addResourceIfReadable(ranger-knox-abc_knox-policymgr-ssl.xml): couldn't find resource file location

[root@dev1 knox]# cd /etc/ranger/abc_
abc_hadoop/ abc_knox/   abc_yarn/
[root@dev1 knox]# cd /etc/ranger/abc_
1
2
3
4
5
6
2
3
4
5
6
Knox 在启动过程中尝试加载 Ranger 插件相关 XML 资源文件;
其中至少有一类文件未生成或文件名不符合预期,导致 addResourceIfReadable 无法读取。
1
2
2
// Make sure to add code blocks to your code group
# 2、目录侧的“对照证据”(第一眼就能发现规律)
观察点
/etc/ranger/abc_knox/ 目录下的文件通常是成对出现的(同一语义两份:默认名 + 带 repo_name 的变体),这为后续“缺哪一个”提供了非常直观的对照基线。
# 二、定位过程:为什么说“逻辑执行了两次”? 对号入座
# 1、文件命名规律:成双成对
从目录现象可以看到,这类配置通常是“成双成对”的:
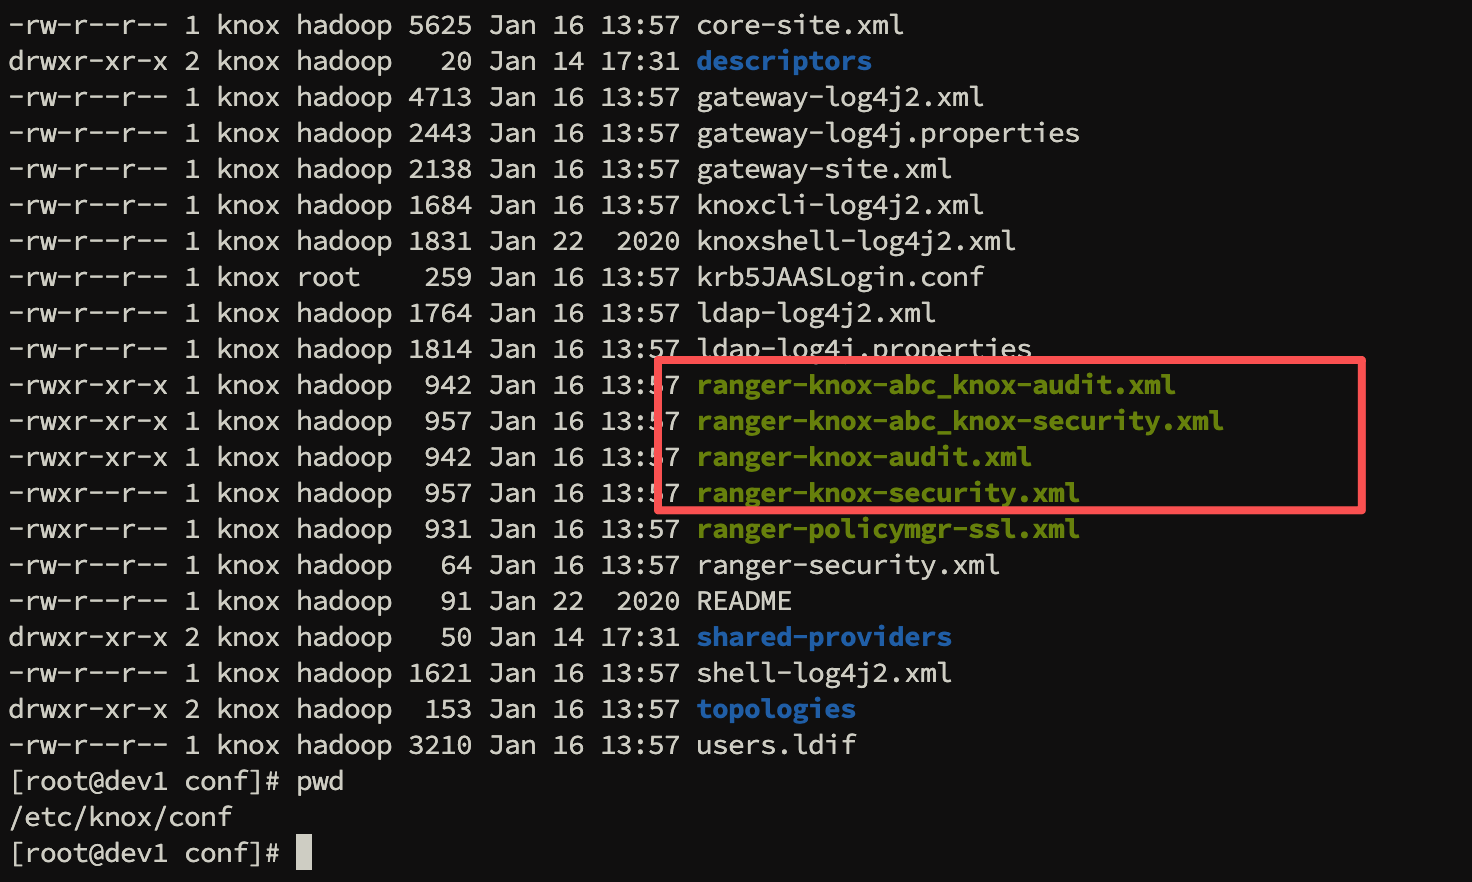
为了把“直觉”变成“可复用的判断标准”,可以用一张表把规律固化下来:
| 语义用途 | 期望文件 A(通用名) | 期望文件 B(带 repo_name) |
|---|---|---|
| PolicyMgr SSL 配置 | ranger-knox-policymgr-ssl.xml | ranger-knox-<repo_name>-policymgr-ssl.xml |
常见误判
看到 “couldn't find resource file location”,容易先怀疑 classpath / conf_dir / 权限。 但当目录里“本来应该成对”的文件只出现了一半时,优先级最高的排查方向应该是:生成脚本写错了文件名或写漏了文件。
# 2、启动日志:同一段生成逻辑触发了两次
从启动输出可以捕捉到:相关逻辑被执行了两次(也就解释了“为什么目录里按理应出现两份”这一事实基础):
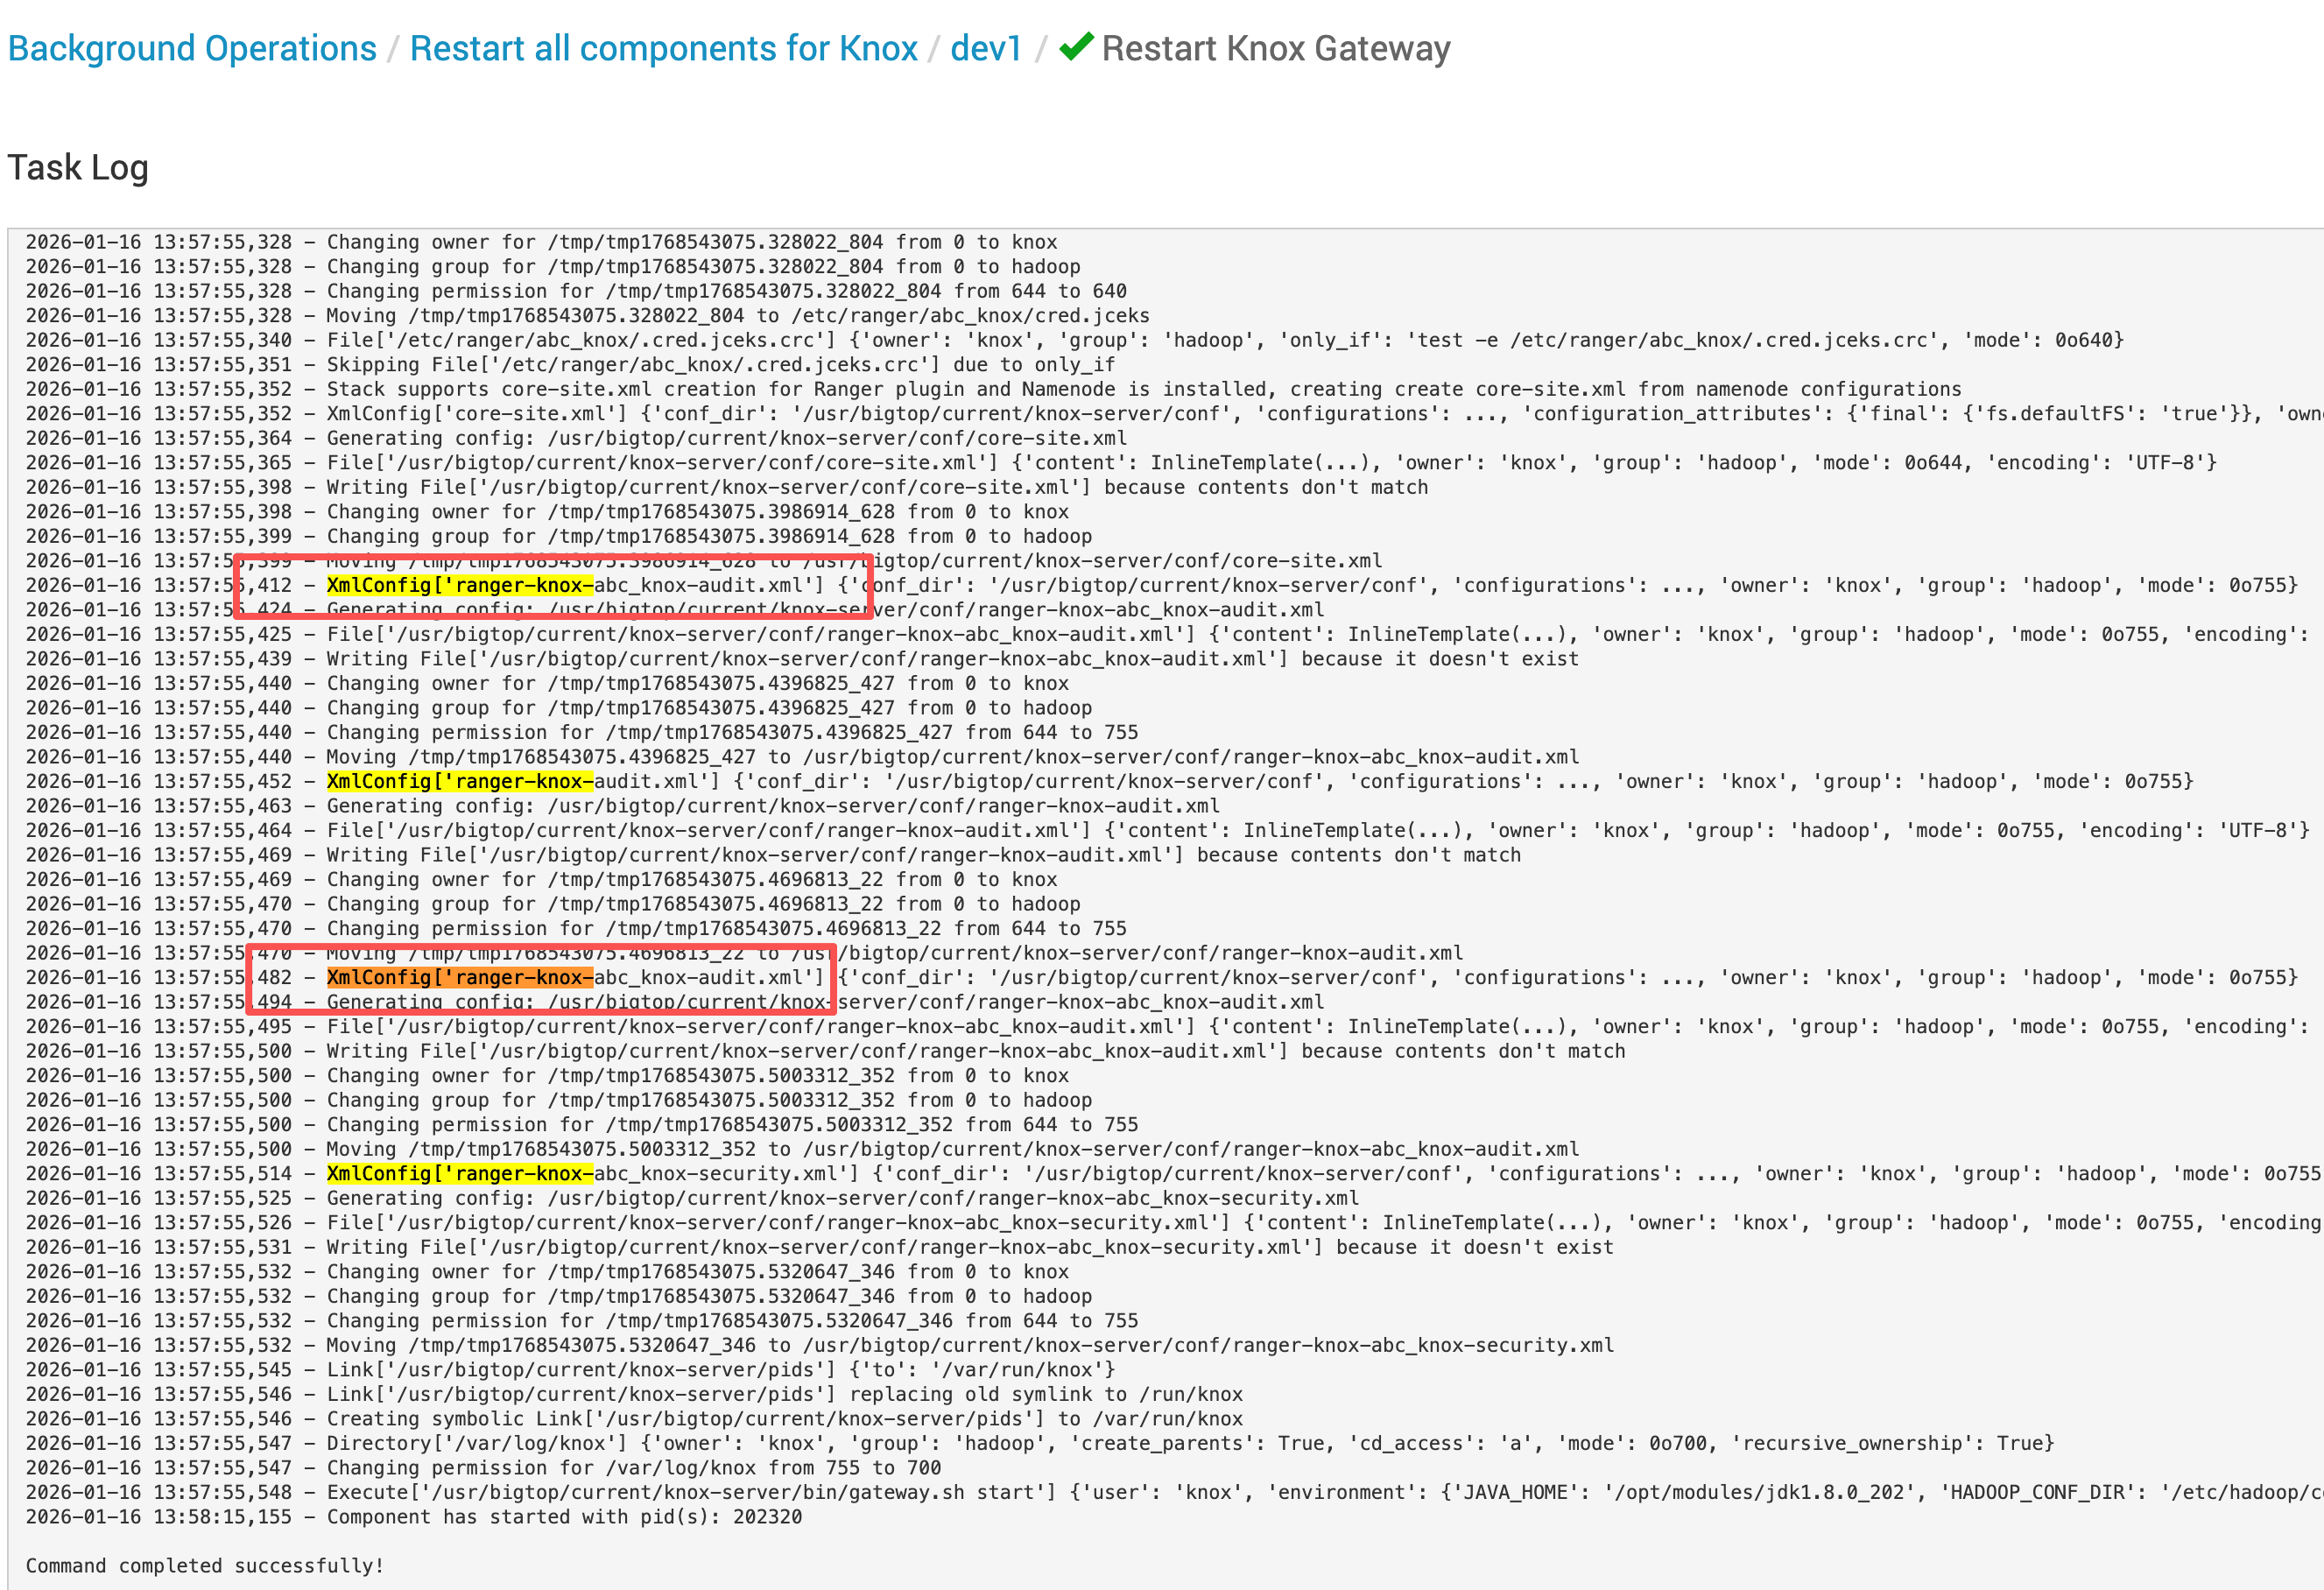
为什么“两次”很关键?
如果逻辑只执行一次,那“只生成一份文件”也可能是设计如此; 但当日志已经证明执行两次,而目录却只生成一份或生成错名,就基本可以锁定:**脚本写入目标不正确(文件名拼接、变量引用、写入路径) **。
# 3、直接推断:三类文件写入,漏掉其中一个
对照现象后,很容易得到一个可验证的推断:
- 生成逻辑本应覆盖到
ranger-knox-policymgr-ssl.xml与ranger-knox-<repo>-policymgr-ssl.xml - 实际写入只有一类命名生效,另一类命名缺失(或写成了别的文件名)
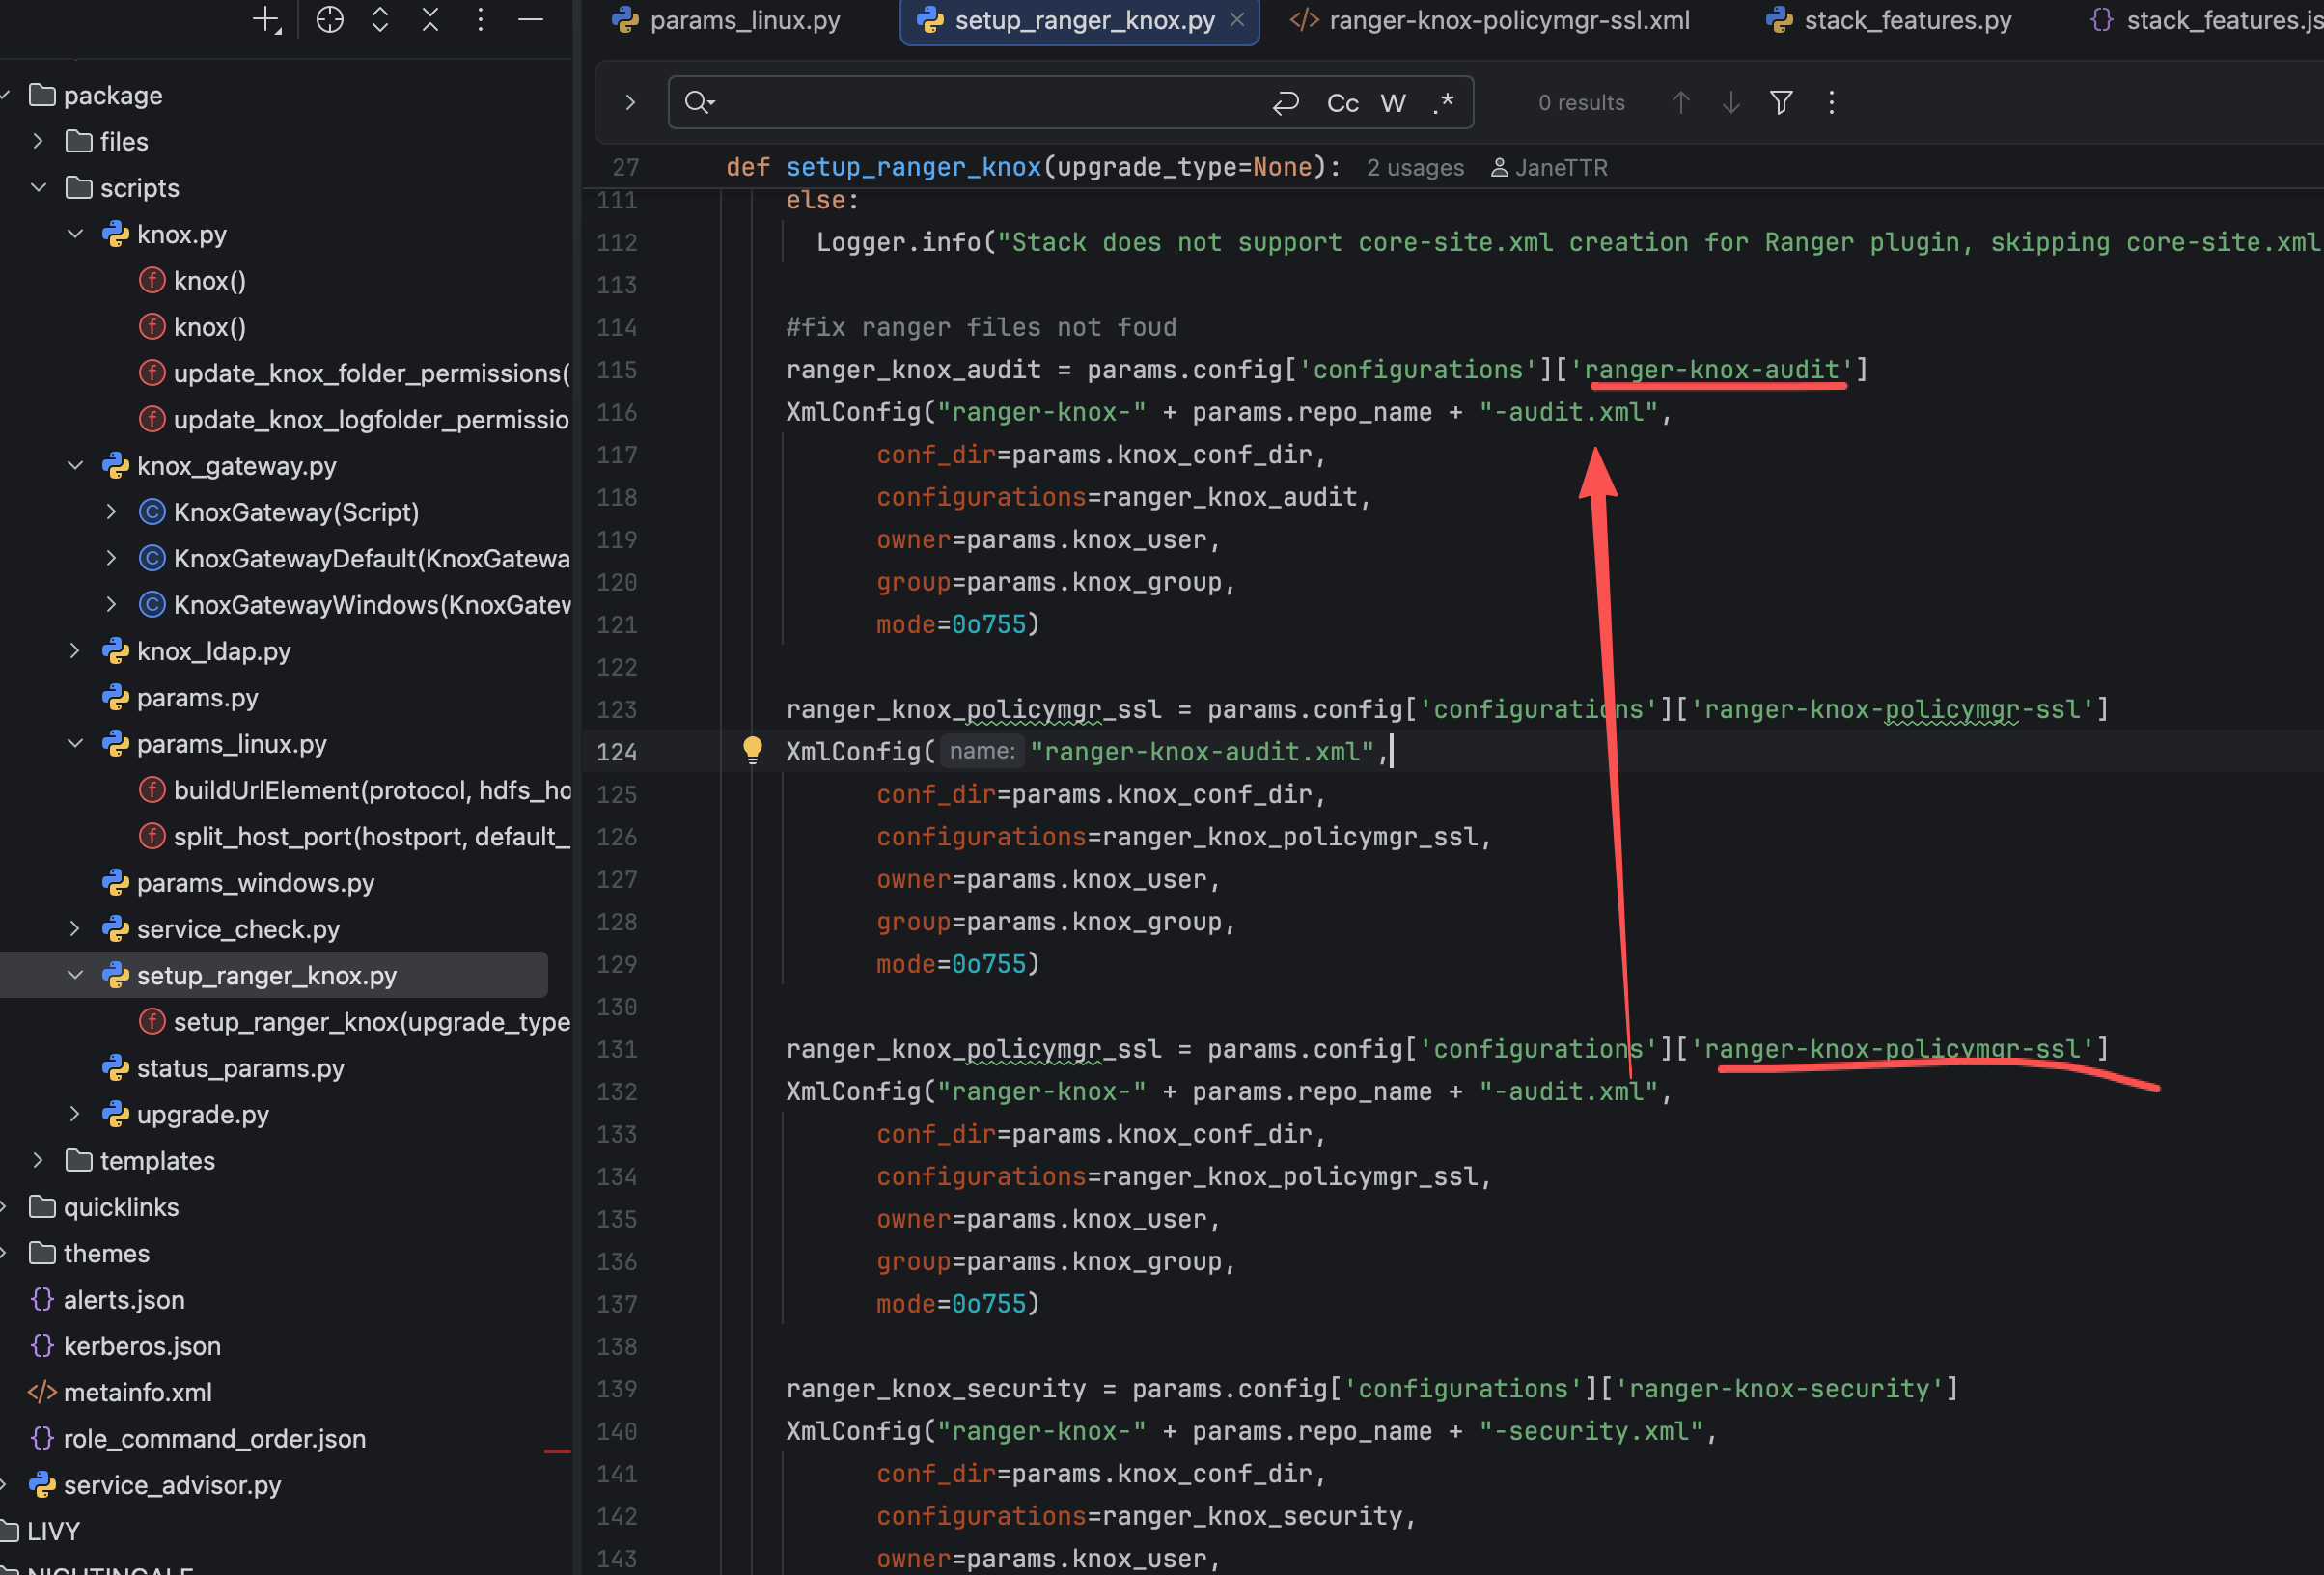
一句话定位
“对号入座”时发现缺口,基本等价于:文件名拼接漏了 repo_name(或者写入目标被覆盖)。
# 三、修复点:把文件名写正确 XmlConfig
# 1、对照修复:按 repo_name 拼接文件名
继续沿着“对号入座”的方式,把缺失项补齐即可:
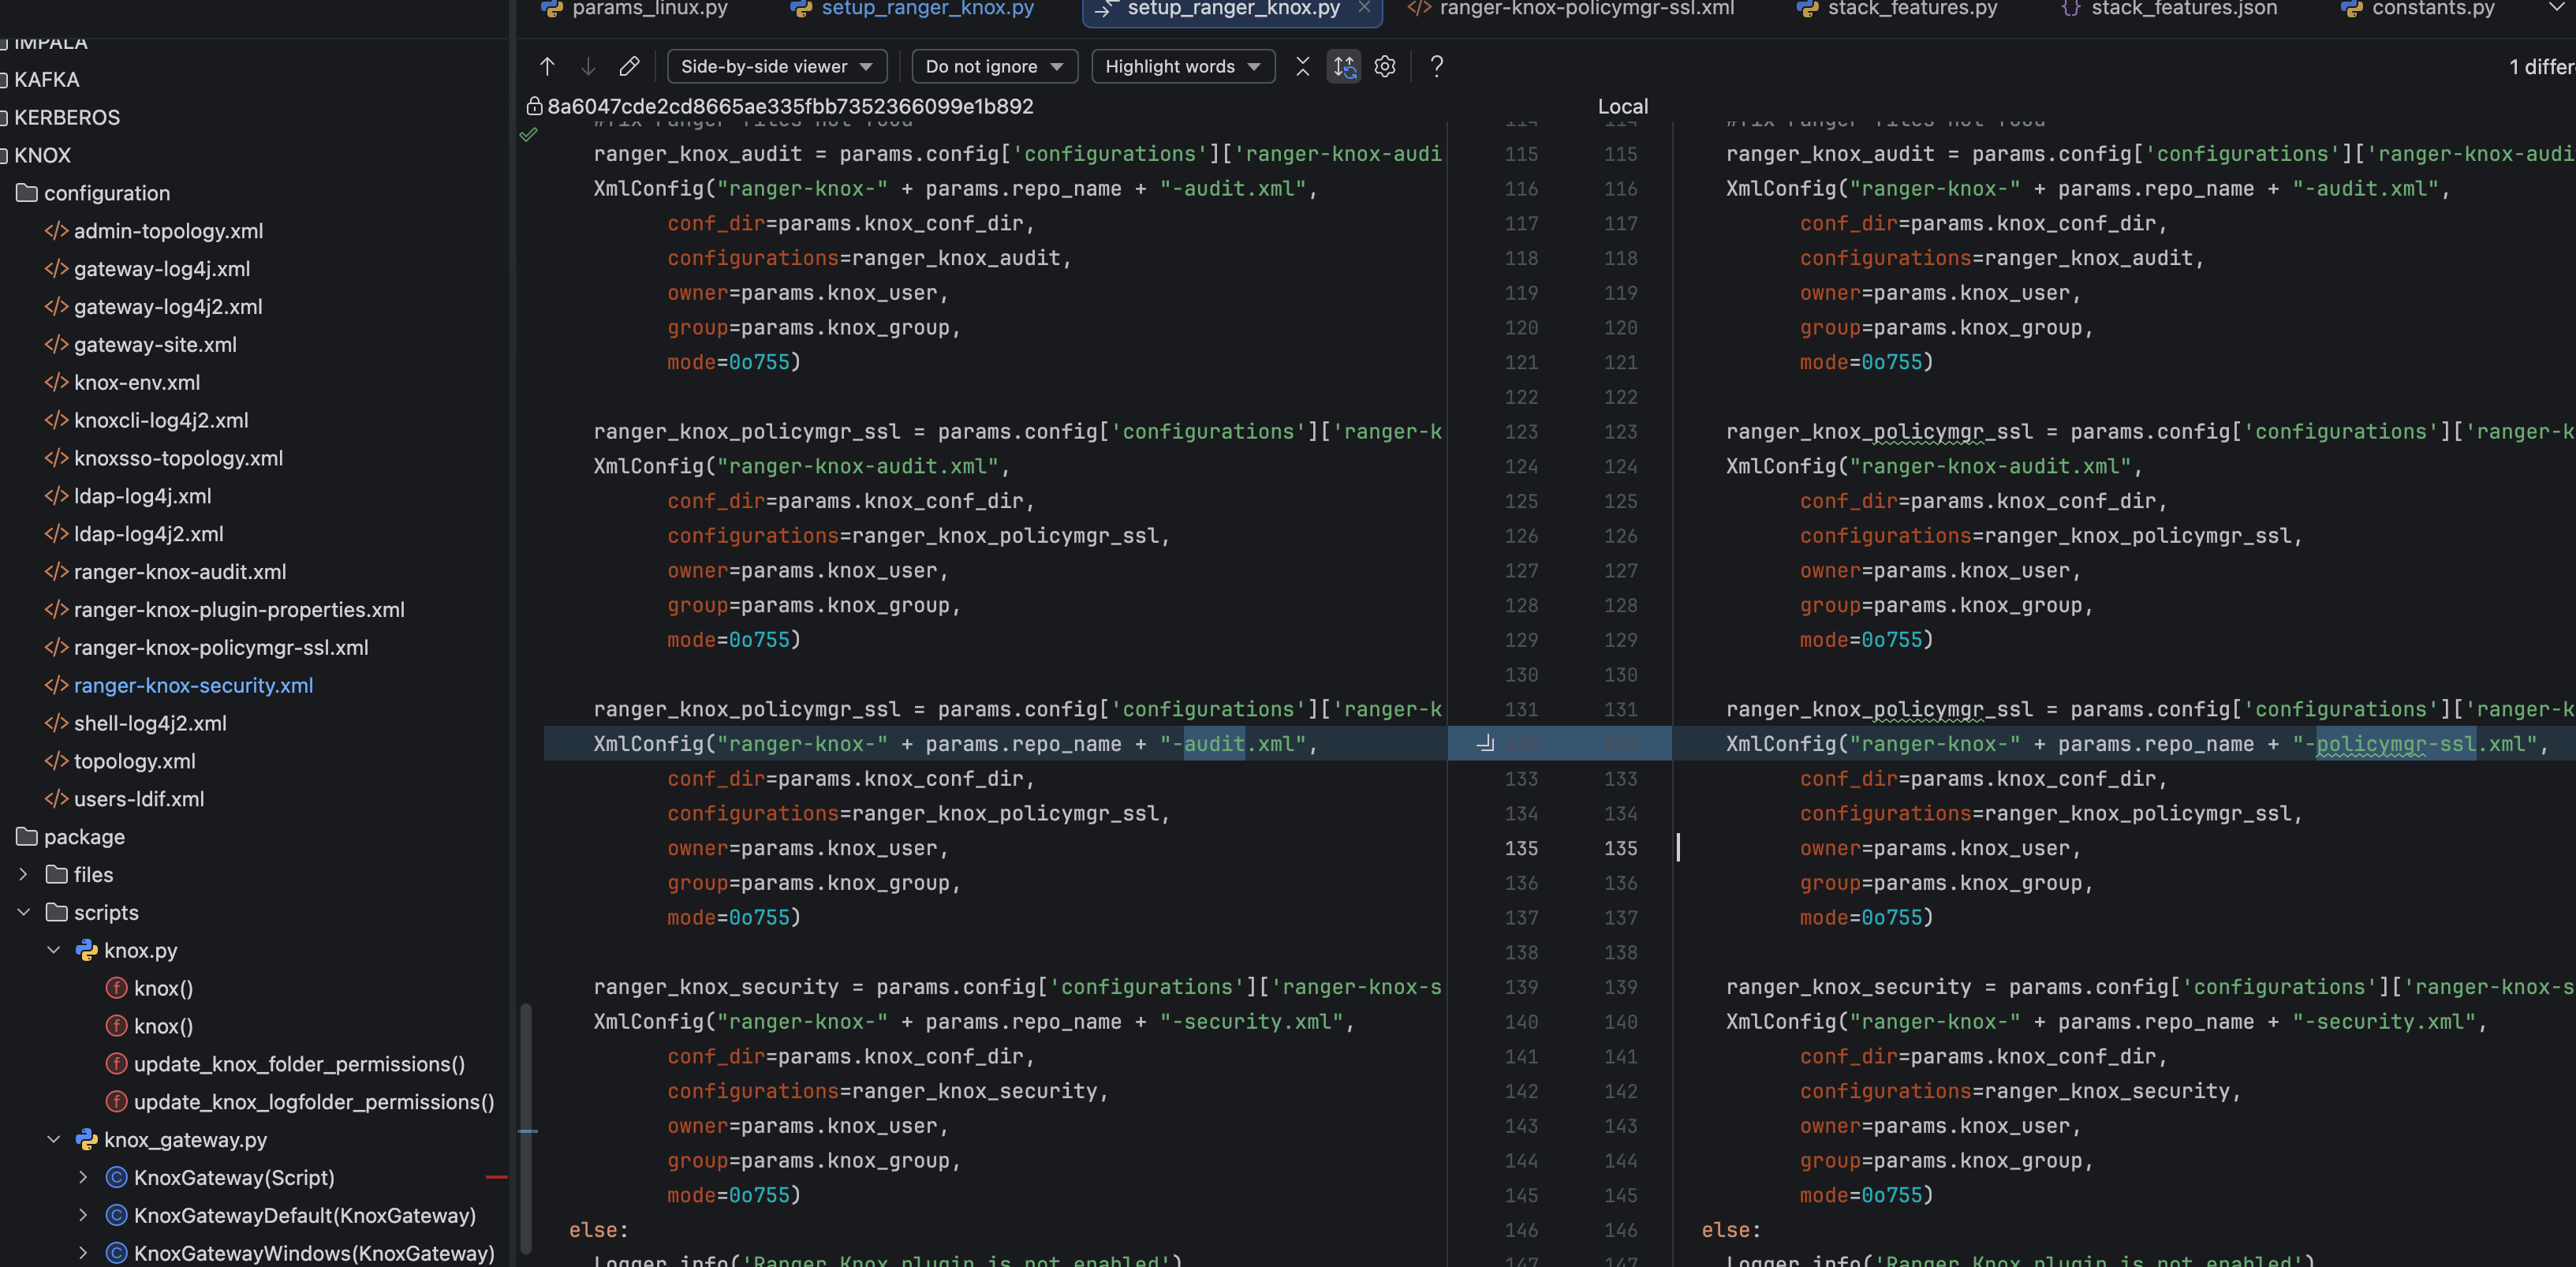
核心修复点就是:生成带 repo_name 的 policymgr-ssl 文件。
XmlConfig("ranger-knox-" + params.repo_name + "-policymgr-ssl.xml",
      conf_dir=params.knox_conf_dir,
      configurations=ranger_knox_policymgr_ssl,
      owner=params.knox_user,
      group=params.knox_group,
      mode=0o755)
1
2
3
4
5
6
2
3
4
5
6
参数含义补全
params.repo_name:Ranger 插件 repo(如abc_knox)对应的命名维度conf_dir=params.knox_conf_dir:落盘目录(通常对应 Knox conf 目录或插件期望目录)owner/group/mode:直接决定 Knox 运行时是否能读取(生成成功后建议顺手核一下属主属组)
# 2、验证标准:生成结果必须“成双成对”
当修复正确时,目录侧应满足:
ranger-knox-policymgr-ssl.xml存在ranger-knox-<repo_name>-policymgr-ssl.xml存在- 两者内容结构一致、差异只体现在命名/引用层面(按实现而定)
验证建议
不要只看文件“有没有”,还要看:
- 生成路径是否正确(是否被写到了别的目录)
- 文件权限是否能被 Knox 进程读取
处理办法可参考