
 [开启Kerberos]-Solr启动失败处理
温馨提示
本文内容在使用 ttr-2.2.0 版本之前,开启Kerberos后才会遇到。
后续版本已经做了处理,无需关注! 如果在部署、二开过程中,遇到任何问题可以联系作者。
👉 联系入口在此页 (opens new window)
# 一、问题背景
在 Ambari 中开启 Kerberos 后启动 Solr 服务时,会出现类似以下错误提示:
Traceback (most recent call last):
  File "/var/lib/ambari-agent/cache/stacks/BIGTOP/3.2.0/services/SOLR/package/scripts/solr.py", line 175, in <module>
    Solr().execute()
  File "/usr/lib/ambari-agent/lib/resource_management/libraries/script/script.py", line 413, in execute
    method(env)
  File "/var/lib/ambari-agent/cache/stacks/BIGTOP/3.2.0/services/SOLR/package/scripts/solr.py", line 80, in start
    setup_ranger_config_for_solr.setup_ranger_collection()
  File "/var/lib/ambari-agent/cache/stacks/BIGTOP/3.2.0/services/SOLR/package/scripts/setup_ranger_config_for_solr.py", line 47, in setup_ranger_collection
    if collection_exists(collection_name):
  File "/var/lib/ambari-agent/cache/stacks/BIGTOP/3.2.0/services/SOLR/package/scripts/setup_ranger_config_for_solr.py", line 21, in collection_exists
    handler = urllib2.urlopen(url)
  File "/usr/lib64/python3.7/urllib/request.py", line 222, in urlopen
    return opener.open(url, data, timeout)
  File "/usr/lib64/python3.7/urllib/request.py", line 531, in open
    response = meth(req, response)
  File "/usr/lib64/python3.7/urllib/request.py", line 641, in http_response
    'http', request, response, code, msg, hdrs)
  File "/usr/lib64/python3.7/urllib/request.py", line 569, in error
    return self._call_chain(*args)
  File "/usr/lib64/python3.7/urllib/request.py", line 503, in _call_chain
    result = func(*args)
  File "/usr/lib64/python3.7/urllib/request.py", line 649, in http_error_default
    raise HTTPError(req.full_url, code, msg, hdrs, fp)
urllib.error.HTTPError: HTTP Error 401: Unauthorized
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
# 二、问题原因分析
该错误并非 Solr 自身异常,而是由于启动脚本中的初始化逻辑未兼容 Kerberos 环境。
在当前版本中,Solr 的启动脚本内置了一段用于自动化安装 Ranger 的初始化逻辑:
setup_ranger_config_for_solr.setup_ranger_collection()
1
该逻辑会在 Solr 启动时尝试访问:
http://127.0.0.1:{solr_port}/solr/admin/collections?action=LIST
1
用来判断 ranger_audit 集合是否存在。
在 未启用 Kerberos 的情况下,HTTP 请求可直接访问,因此不会报错。
但启用 Kerberos 后,Solr 服务端要求认证,而该脚本未携带任何 Kerberos 凭据,
导致返回 HTTP 401 Unauthorized。
# 三、触发位置:自动创建 Ranger 审计集合逻辑
对应脚本位置:
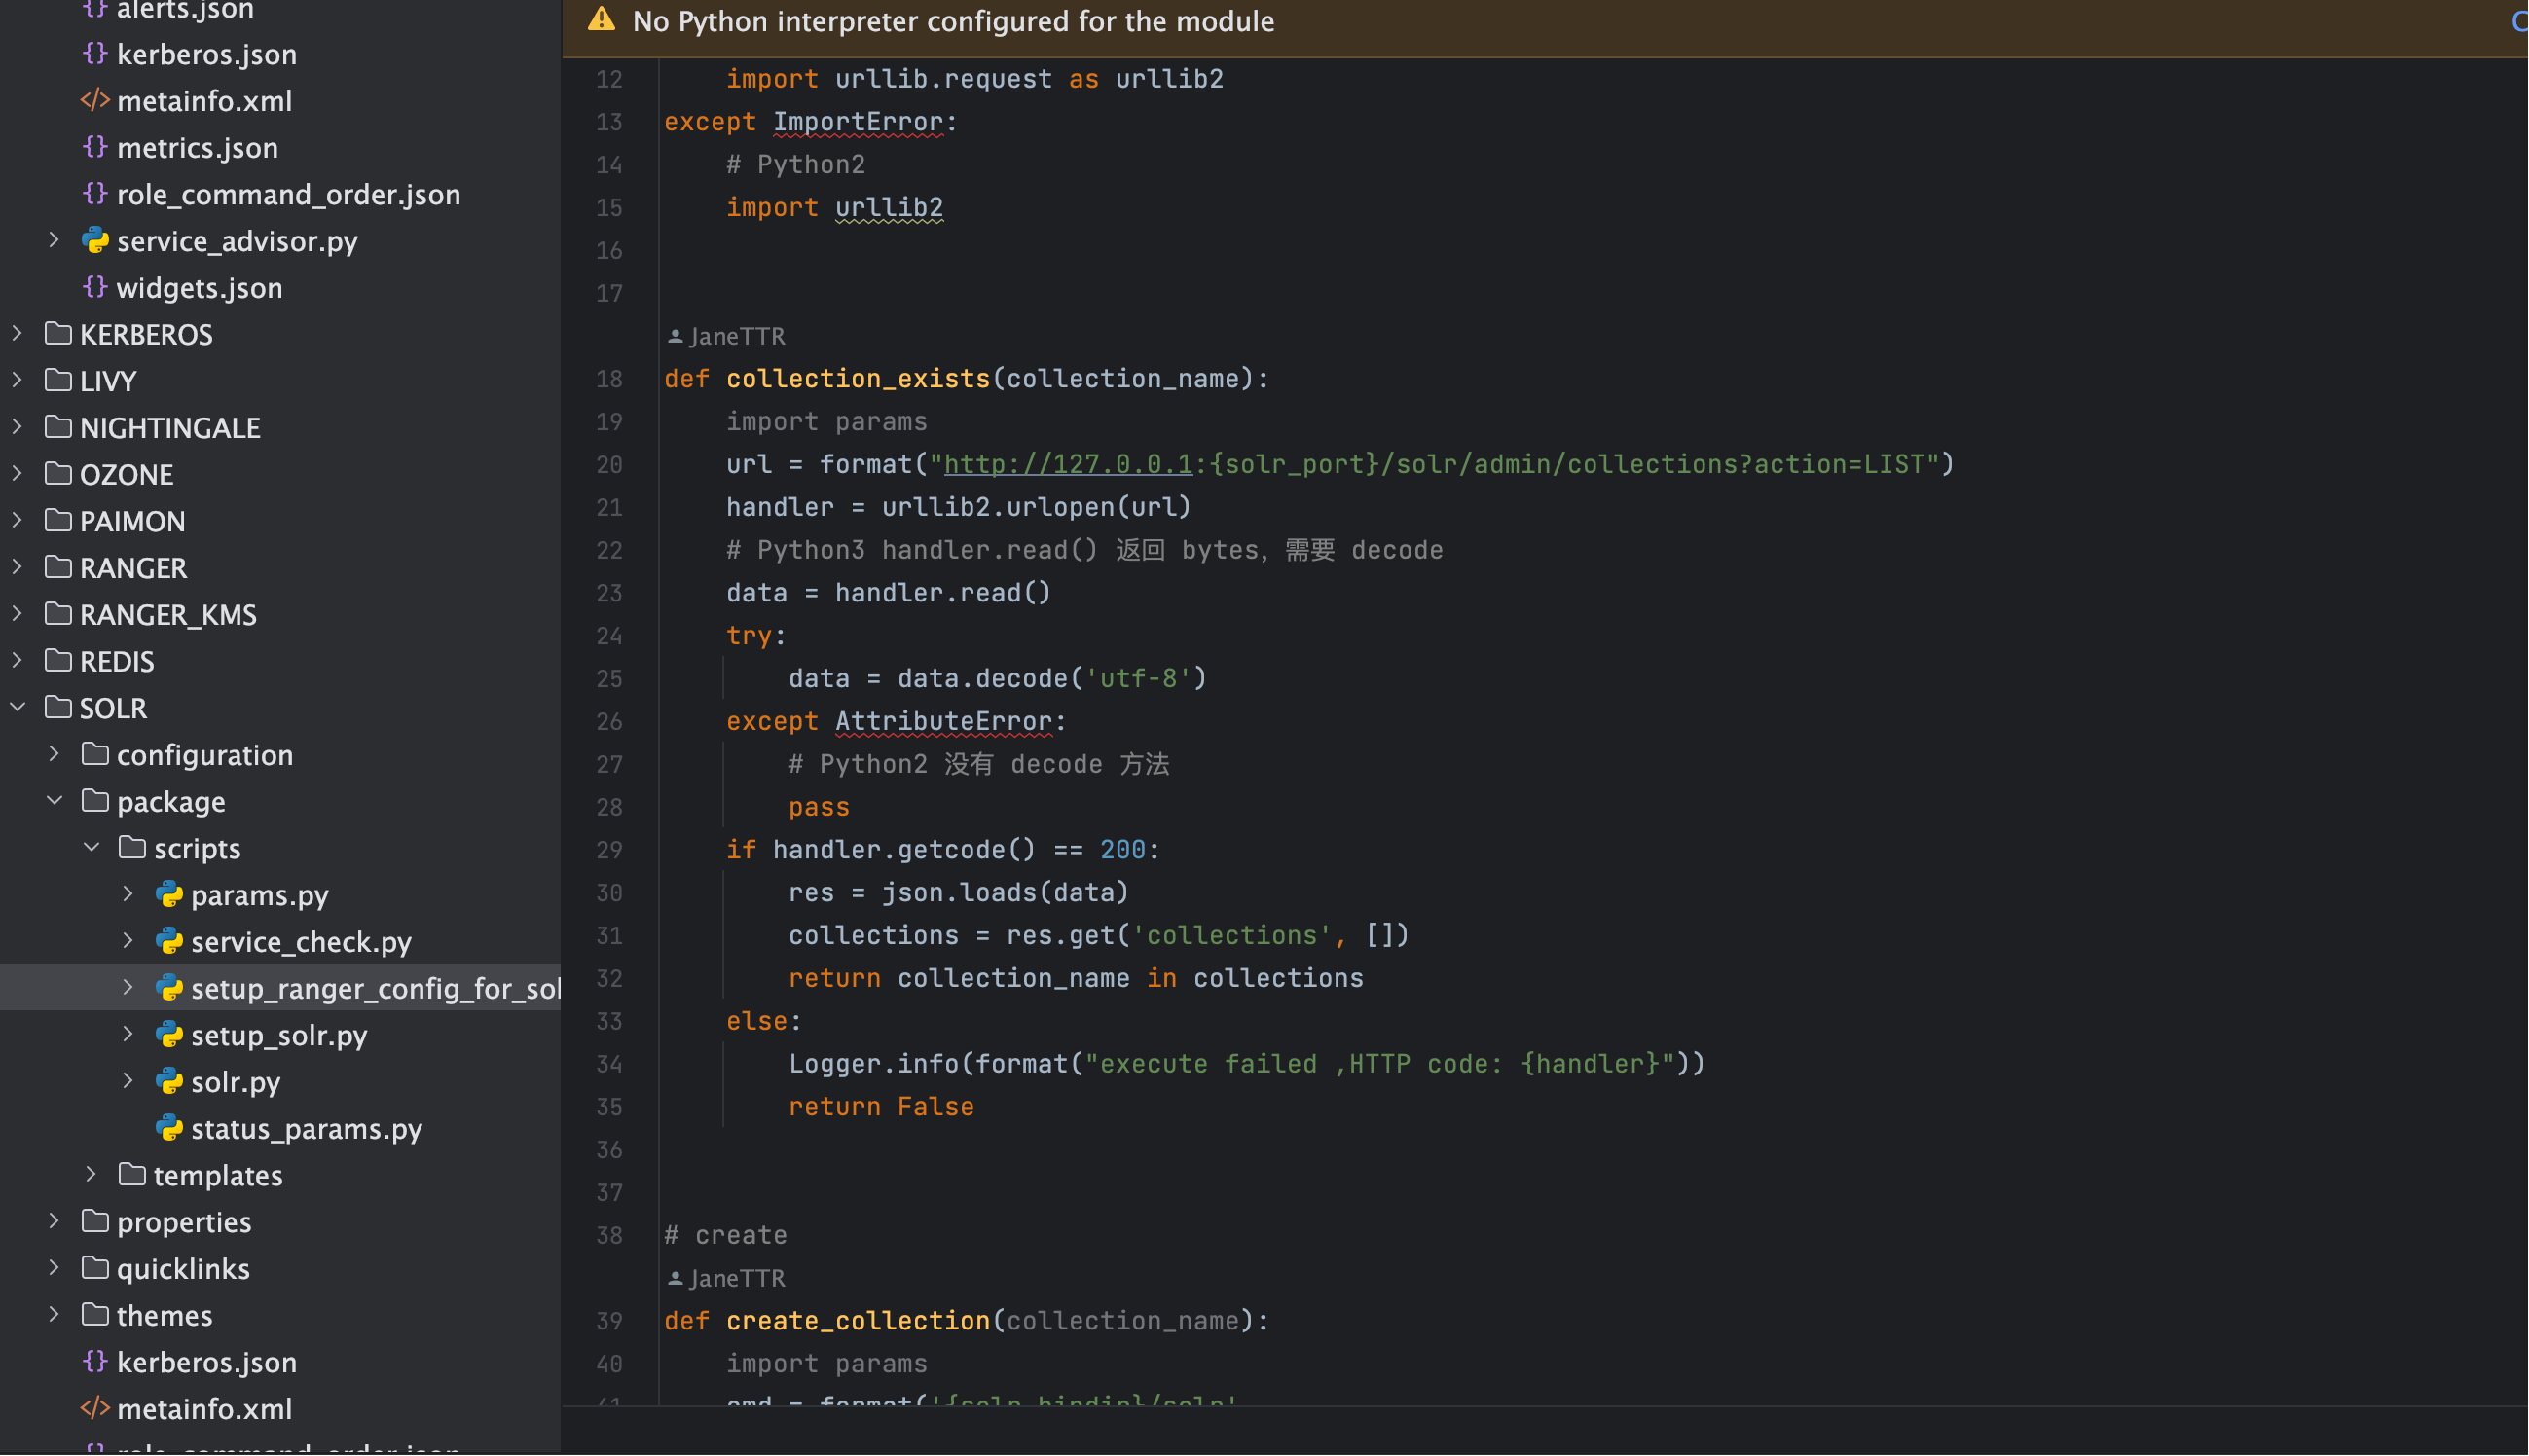
/var/lib/ambari-agent/cache/stacks/BIGTOP/3.2.0/services/SOLR/package/scripts/setup_ranger_config_for_solr.py
1
关键代码如下:
def collection_exists(collection_name):
    import params
    url = format("http://127.0.0.1:{solr_port}/solr/admin/collections?action=LIST")
    handler = urllib2.urlopen(url)
    data = handler.read().decode('utf-8')
    if handler.getcode() == 200:
        res = json.loads(data)
        collections = res.get('collections', [])
        return collection_name in collections
    else:
        Logger.info(format("execute failed ,HTTP code: {handler}"))
        return False
1
2
3
4
5
6
7
8
9
10
11
12
2
3
4
5
6
7
8
9
10
11
12
函数在 Solr 启动时被自动调用,
用于确保 ranger_audit 集合存在;
若未创建,则执行:
cmd = format('{solr_bindir}/solr create -c {collection_name} -d {ranger_audit_conf} -s 3 -rf 3 -force')
Execute(cmd)
1
2
2
说明
该逻辑原意是为了简化 Ranger 审计索引的自动创建流程,
但在 Kerberos 环境下没有增加 kinit 或凭据代理逻辑,因此访问 Solr 接口时被拒绝。
# 四、影响范围
- 该错误 仅在启用 Kerberos 后首次启动 Solr 时出现;
- 实际上 Solr 进程会继续正常启动;
- Ranger 审计集合(ranger_audit)如果已存在,不受影响;
- 无需重试或回滚,可以安全忽略。