
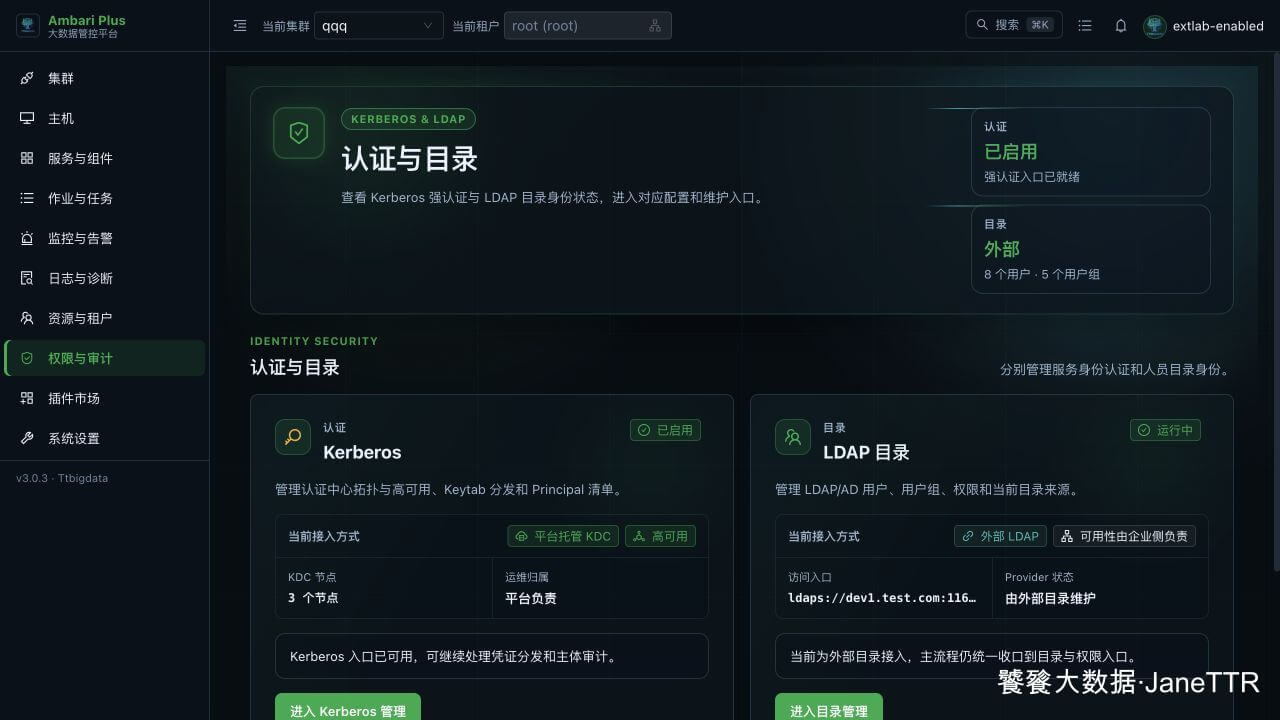
- LDAP 专题
- 按托管 OpenLDAP、外置 LDAP 和 Active Directory 三条路线,完成环境准备、目录接入、用户组授权与组件验收。
# 先选择目录来源
Ambari Plus 将托管 OpenLDAP、外置 LDAP 和 Active Directory 统一为“目录用户 / 用户组 / 组权限”。下游组件只消费统一身份,不判断目录来源。
三条路线不能混着执行:
| 场景 | 选择方式 | 用户和组由谁维护 | 推荐阅读顺序 |
|---|---|---|---|
| 新建测试或独立目录 | 托管 OpenLDAP | Ambari Plus | 接入与验证 → 用户组与授权 → 高可用 |
| 企业已有兼容 LDAP | 外置 LDAP | 企业目录管理员 | 接入与验证 → 用户组与授权 |
| 企业已有 AD 域 | Active Directory | 企业 AD 管理员 | 接入与验证 → 用户组与授权 |
# 【托管】OpenLDAP
三种目录来源在同一向导入口选择,但各自的安装、连接和维护边界保持独立。
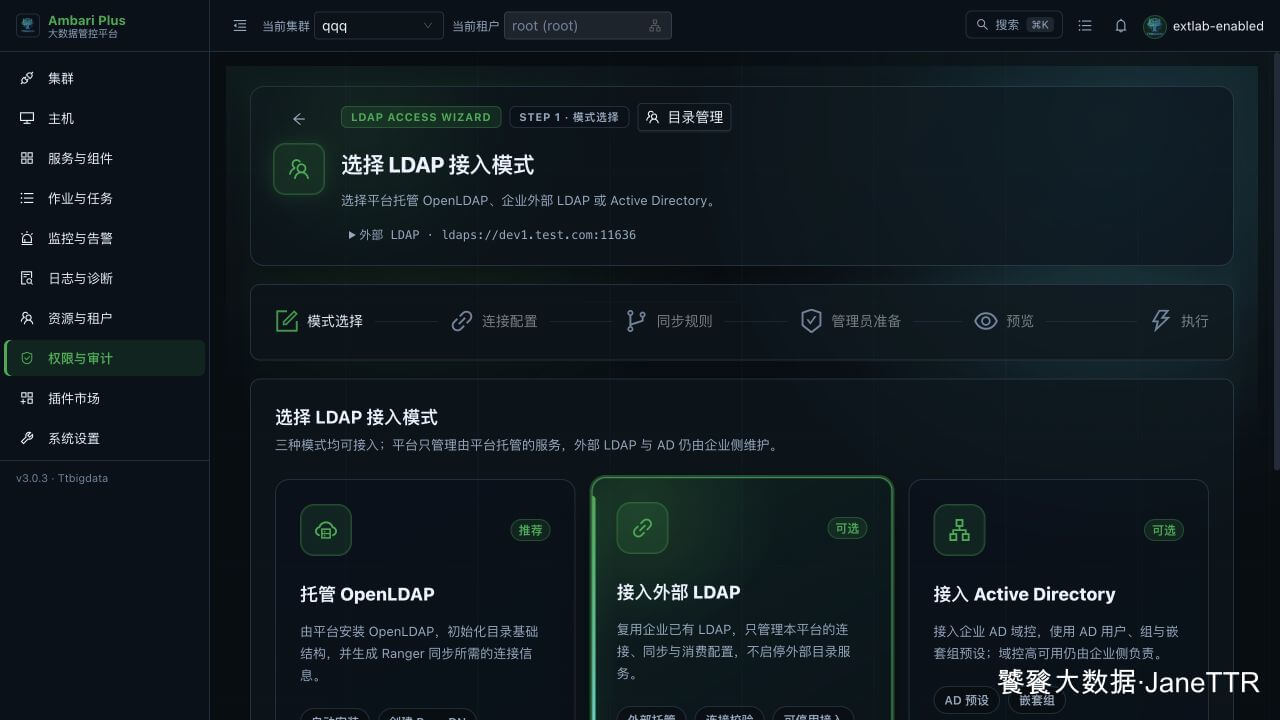
【托管】OpenLDAP 接入与验证
从页面安装单节点目录,创建初始管理员、同步用户和组,并完成接入验收。
【托管】用户、用户组与授权验证
在平台维护目录对象,给用户组授权,并验证新成员自动继承同组权限。
【托管】OpenLDAP 高可用部署
部署多个 Provider,并通过独立 LDAP 访问名完成复制与故障切换验收。
config:
  target: _self
data:
  - name: 【托管】OpenLDAP 接入与验证
    desc: 从页面安装单节点目录,创建初始管理员、同步用户和组,并完成接入验收。
    link: /ambari-plus/security/ldap/877ca6af-f717-4757-9e1b-9ea72d71eebc
    bgColor: '#eefaf2'
    textColor: '#1f5130'
  - name: 【托管】用户、用户组与授权验证
    desc: 在平台维护目录对象,给用户组授权,并验证新成员自动继承同组权限。
    link: /ambari-plus/security/ldap/managed/users-groups-permissions/
    bgColor: '#eef7ff'
    textColor: '#17436b'
  - name: 【托管】OpenLDAP 高可用部署
    desc: 部署多个 Provider,并通过独立 LDAP 访问名完成复制与故障切换验收。
    link: /ambari-plus/security/ldap/managed-ha/
    bgColor: '#f5f1ff'
    textColor: '#493178'
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
# 【外置】LDAP
【外置】LDAP 接入与验证
填写企业 LDAP、TLS、同步规则和管理员身份,完成只读目录接入。
【外置】用户、用户组与授权验证
在企业目录维护对象,在 Ambari Plus 给组授权并验证组件权限。
config:
  target: _self
data:
  - name: 【外置】LDAP 接入与验证
    desc: 填写企业 LDAP、TLS、同步规则和管理员身份,完成只读目录接入。
    link: /ambari-plus/security/ldap/external/
    bgColor: '#eefaf2'
    textColor: '#1f5130'
  - name: 【外置】用户、用户组与授权验证
    desc: 在企业目录维护对象,在 Ambari Plus 给组授权并验证组件权限。
    link: /ambari-plus/security/ldap/external/users-groups-permissions/
    bgColor: '#eef7ff'
    textColor: '#17436b'
2
3
4
5
6
7
8
9
10
11
12
13
# 【AD】Active Directory
【AD】Active Directory 接入与验证
使用 AD 预设填写域信息、TLS、Bind 用户和同步规则,完成目录接入。
【AD】用户、用户组与授权验证
验证直属组、嵌套组、平台管理员组和组件授权结果。
config:
  target: _self
data:
  - name: 【AD】Active Directory 接入与验证
    desc: 使用 AD 预设填写域信息、TLS、Bind 用户和同步规则,完成目录接入。
    link: /ambari-plus/security/ldap/active-directory/
    bgColor: '#fff7ec'
    textColor: '#8a4b10'
  - name: 【AD】用户、用户组与授权验证
    desc: 验证直属组、嵌套组、平台管理员组和组件授权结果。
    link: /ambari-plus/security/ldap/active-directory/users-groups-permissions/
    bgColor: '#f5f1ff'
    textColor: '#493178'
2
3
4
5
6
7
8
9
10
11
12
13
# 附录:准备额外环境
附录只准备目录环境,不替代页面接入和授权验收。
附录:托管 OpenLDAP 环境准备
检查软件源、FQDN、时间、端口、磁盘和高可用入口条件。
附录:外置 OpenLDAP 原生安装环境
在独立主机原生安装 OpenLDAP,准备 LDAPS、Bind 用户和测试目录对象。
附录:Active Directory 实验环境
准备可复现的 AD 域、LDAPS、用户、直属组和嵌套组。
config:
  target: _self
data:
  - name: 附录:托管 OpenLDAP 环境准备
    desc: 检查软件源、FQDN、时间、端口、磁盘和高可用入口条件。
    link: /ambari-plus/security/ldap/managed/prerequisites/
    bgColor: '#f4f8ee'
    textColor: '#4e6d1f'
  - name: 附录:外置 OpenLDAP 原生安装环境
    desc: 在独立主机原生安装 OpenLDAP,准备 LDAPS、Bind 用户和测试目录对象。
    link: /ambari-plus/security/ldap/external-openldap/deploy/
    bgColor: '#eef7ff'
    textColor: '#17436b'
  - name: 附录:Active Directory 实验环境
    desc: 准备可复现的 AD 域、LDAPS、用户、直属组和嵌套组。
    link: /ambari-plus/security/ldap/active-directory/deploy/
    bgColor: '#fff7ec'
    textColor: '#8a4b10'
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
阅读建议
第一次实施时,从所选路线的“接入与验证”开始,接着完成“用户、用户组与授权验证”。只有缺少现成目录环境时,才需要先阅读对应附录。