
 【托管】OpenLDAP 高可用部署推荐
# 高可用边界
托管 HA 包含两部分:Ambari Plus 安装多个 OpenLDAP Provider 并配置复制;客户提供独立 VIP、负载均衡器或 DNS 入口。消费者始终连接稳定访问名,不直接绑定 Provider。
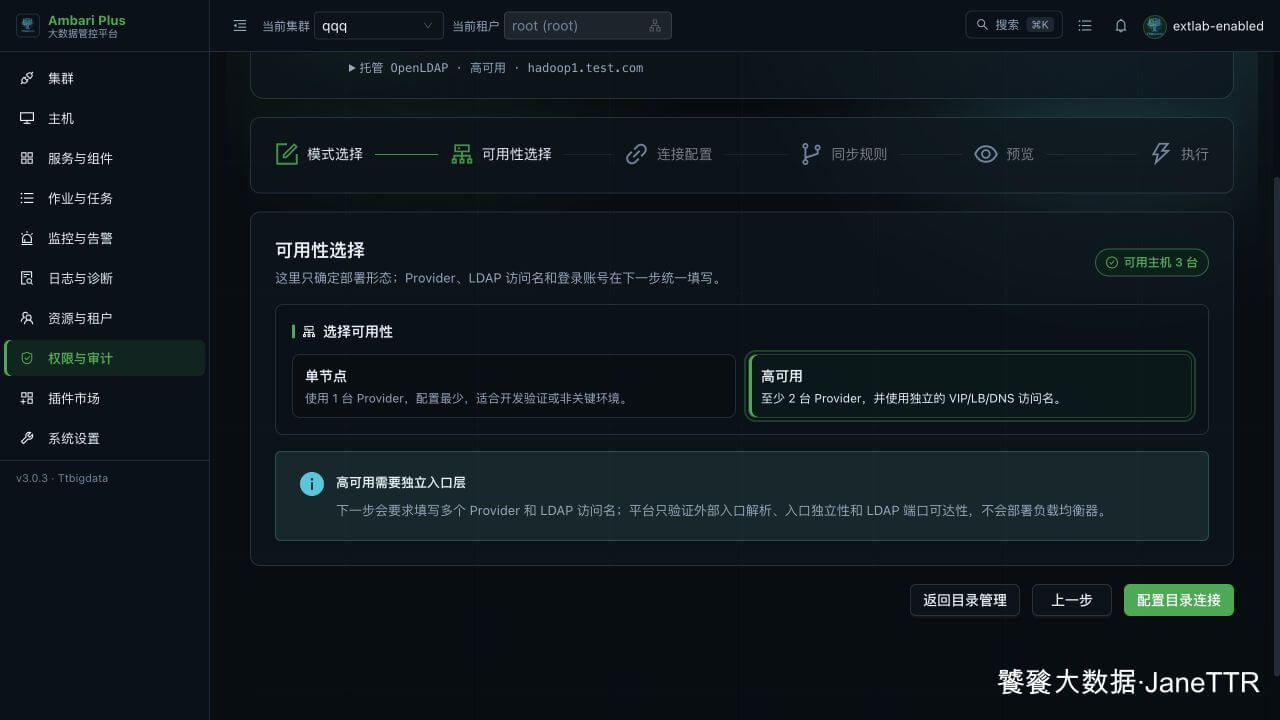
# 1. 页面配置
| 配置项 | 示例 |
|---|---|
| Provider | hadoop1.test.com、hadoop2.test.com |
| LDAP 访问名 | ldap-ha.test.com |
| Base DN | dc=test,dc=com |
| 目录管理员 DN | cn=admin,dc=test,dc=com |
| 平台管理员组 | ambari-admins |
证书 SAN 必须包含 ldap-ha.test.com。目录管理员密码、首个 LDAP 管理员密码和本地应急密码均在本次向导输入并校验。
# 2. 配置稳定入口
示例为 TCP 透传,HAProxy 不保存 LDAP 密码,也不终止 LDAPS:
global
  log /dev/log local0
  maxconn 4096

defaults
  log global
  mode tcp
  timeout connect 5s
  timeout client  60s
  timeout server  60s

frontend ldap_ldaps
  bind *:636
  default_backend openldap_providers

backend openldap_providers
  balance roundrobin
  option tcp-check
  server ldap01 hadoop1.test.com:636 check inter 3s fall 3 rise 2
  server ldap02 hadoop2.test.com:636 check inter 3s fall 3 rise 2
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
haproxy -c -f /etc/haproxy/haproxy.cfg
systemctl enable --now haproxy
getent hosts ldap-ha.test.com
1
2
3
2
3
# 3. 执行向导
按“连接 → 同步规则 → 预览 → 执行”完成部署。预览页重点核对:Provider 列表、稳定访问名、Base DN、管理员 DN、证书和消费者目标。
# 4. 验证复制与入口
# 稳定入口证书与 Bind
openssl s_client -connect ldap-ha.test.com:636 \
  -servername ldap-ha.test.com -verify_return_error </dev/null

ldapsearch -x -H ldaps://ldap-ha.test.com:636 \
  -D 'cn=admin,dc=test,dc=com' -W \
  -b 'dc=test,dc=com' '(objectClass=*)' dn

# 两个 Provider 应返回同一组对象
ldapsearch -x -H ldaps://hadoop1.test.com:636 \
  -D 'cn=admin,dc=test,dc=com' -W \
  -b 'ou=users,dc=test,dc=com' '(uid=*)' uid

ldapsearch -x -H ldaps://hadoop2.test.com:636 \
  -D 'cn=admin,dc=test,dc=com' -W \
  -b 'ou=users,dc=test,dc=com' '(uid=*)' uid
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
# 5. 受控故障切换
- 记录平台登录、Ranger Usersync 和 LDAP 查询基线。
- 停止一个 Provider。
- 继续通过
ldap-ha.test.com执行 Bind、登录和组查询。 - 恢复 Provider,确认复制追平且 HAProxy 后端恢复。
只有稳定入口、复制一致、单 Provider 故障期间真实认证仍成功,才算高可用验收通过。