 【AD】Active Directory 接入与验证实操
# 接入边界
AD 域、用户、组、嵌套组、证书和高可用由企业域管理员维护;Ambari Plus 只读同步并按组授权。
没有可用 AD 时,先准备Active Directory 实验环境。
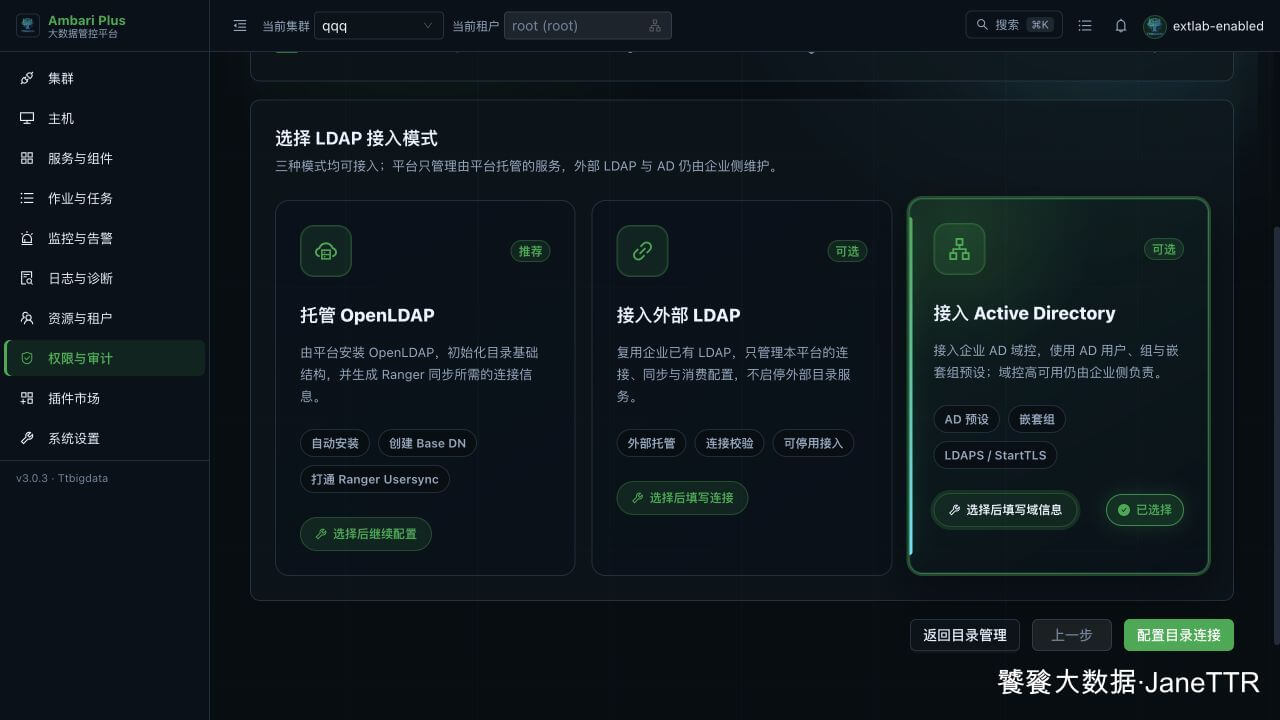
# 1. 选择 Active Directory
# 2. 填写域控连接
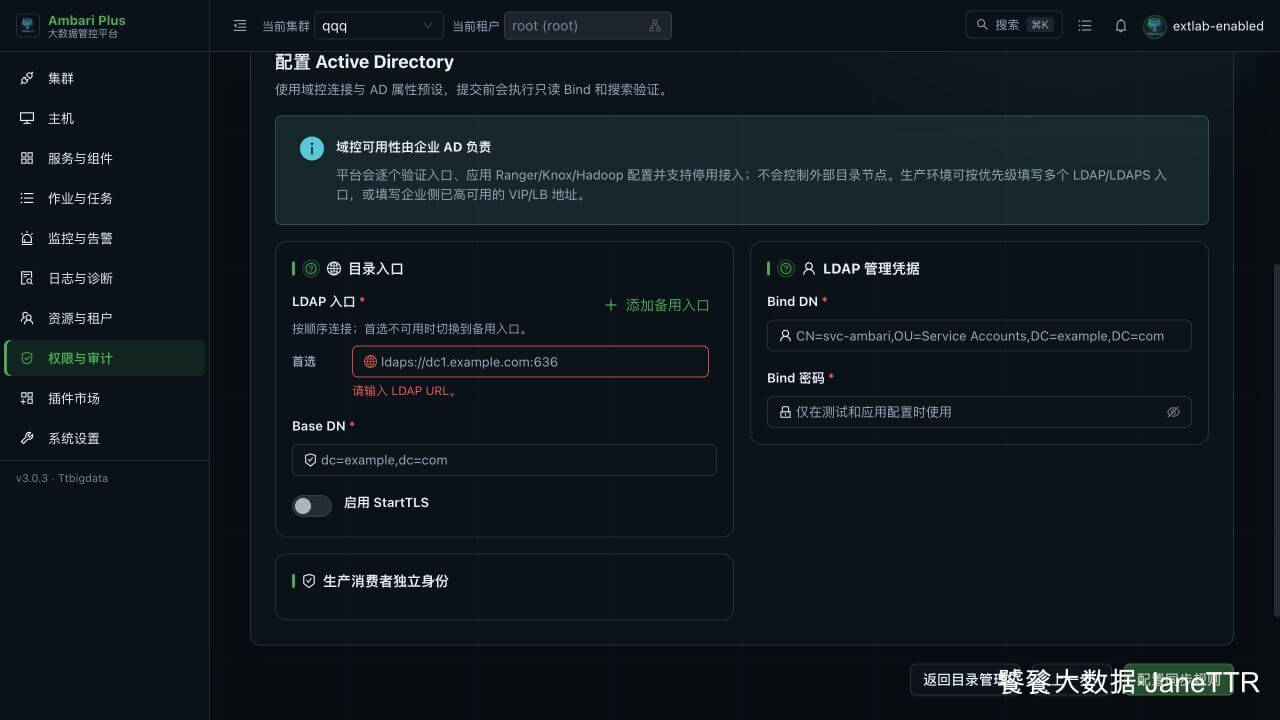
| 配置项 | 示例 |
|---|---|
| 域控入口 | ldaps://ad.example.com:636 |
| 备用域控 | ldaps://ad2.example.com:636 |
| Base DN | DC=example,DC=com |
| Bind DN | CN=svc-ambari,OU=Service Accounts,DC=example,DC=com |
| 用户搜索 Base | OU=Users |
| 用户名属性 | sAMAccountName |
| 用户组搜索 Base | OU=Groups |
| 用户组名称属性 | cn |
| 成员属性 | member |
LDAPS 上传企业 CA 链;389 端口启用 StartTLS。Bind 密码必须在当前页面输入并验证。
# 3. 从集群节点验证
openssl s_client -connect ad.example.com:636 \
  -servername ad.example.com -showcerts </dev/null

ldapsearch -x -H ldaps://ad.example.com:636 \
  -D 'CN=svc-ambari,OU=Service Accounts,DC=example,DC=com' -W \
  -b 'DC=example,DC=com' \
  '(sAMAccountName=platform-admin)' dn memberOf userAccountControl
1
2
3
4
5
6
7
2
3
4
5
6
7
# 4. 配置 AD 同步规则
user.object.class=user
user.name.attribute=sAMAccountName
group.object.class=group
group.name.attribute=cn
group.member.attribute=member
1
2
3
4
5
2
3
4
5
需要解析嵌套组时,启用 AD 嵌套组预设,并在预览页核对样本用户的有效组。
# 5. 准备管理员用户和组
管理员用户与管理员组必须已经存在于 AD。Ambari Plus 只验证对象和成员关系,不索取管理员用户日常密码;管理员登录时仍使用自己的 AD 密码。
管理员用户:platform-admin
管理员组:ambari-admins
1
2
2
# 6. 执行与验收
预览连接、同步规则、管理员身份和消费者后执行。完成标准:Provider 可用、用户/组数量非零、管理员登录成功、普通用户无越权、嵌套组解析符合预期、权限审计成功。
接着完成AD 用户、用户组与授权验证。