TT Bigdata TT Bigdata
首页
GitHub (opens new window)
JaneTTR

JaneTTR

数据酿造智慧,每一滴都是沉淀!
  • 产品中心

  • 安装与使用

    • Ambari Plus 安装

    • 组件安装

    • 开启高可用

    • 权限与安全专题

      • 权限与安全总览
      • Kerberos

      • LDAP

        • LDAP 专题
        • 【托管】OpenLDAP 接入与验证
        • 【托管】用户、用户组与授权验证
          • 验证链路
          • 1. 创建用户组
          • 2. 创建用户并加入组
          • 3. 给组授权
          • 4. 验证组继承
          • 5. 验证组件与审计
        • 【托管】OpenLDAP 高可用部署
        • 【外置】LDAP 接入与验证
        • 【外置】用户、用户组与授权验证
        • 【AD】Active Directory 接入与验证
        • 【AD】用户、用户组与授权验证
        • 附录:托管 OpenLDAP 环境准备
        • 附录:【外置】OpenLDAP 原生安装环境
        • 附录:Active Directory 实验环境
    • Ambari Plus Monitor

    • 常见问题

  • 发布与支持

  • 会员与访问

目录
验证链路
1. 创建用户组
2. 创建用户并加入组
3. 给组授权
4. 验证组继承
5. 验证组件与审计

【托管】用户、用户组与授权验证实战

# 验证链路

创建组 → 创建用户并加入组 → 给组授权 → 用户登录 → 组件操作 → 审计
1

先完成托管 OpenLDAP 接入。托管模式由 Ambari Plus 写入目录;外置 LDAP 和 AD 的对象维护方式不同。
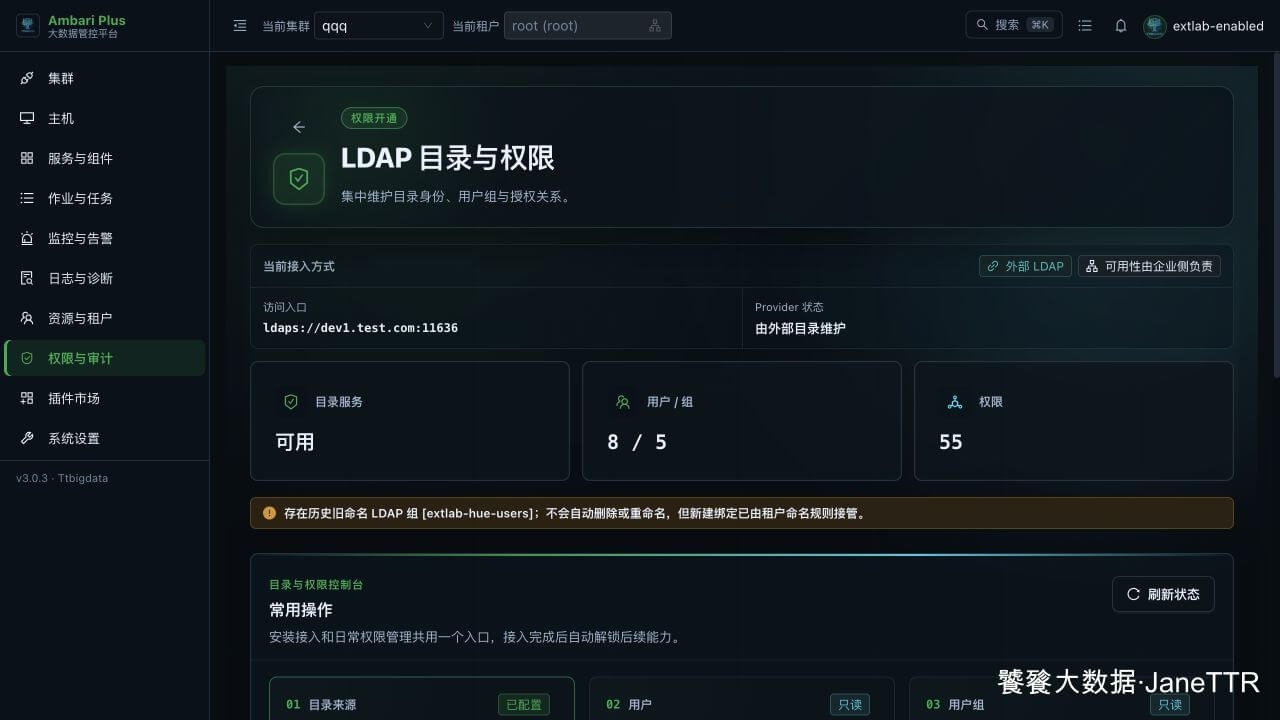
LDAP 目录与权限控制台

# 1. 创建用户组

进入 03 用户组 → 用户组管理 → 新建用户组:

组名:data-developers
说明:数据开发人员
1
2

# 2. 创建用户并加入组

进入 02 用户 → 用户管理 → 新建用户,本次页面显式输入初始密码:

用户:analyst01
用户组:data-developers
状态:启用
1
2
3

再创建 analyst02,暂不加入该组,用于权限差异验证。

# 3. 给组授权

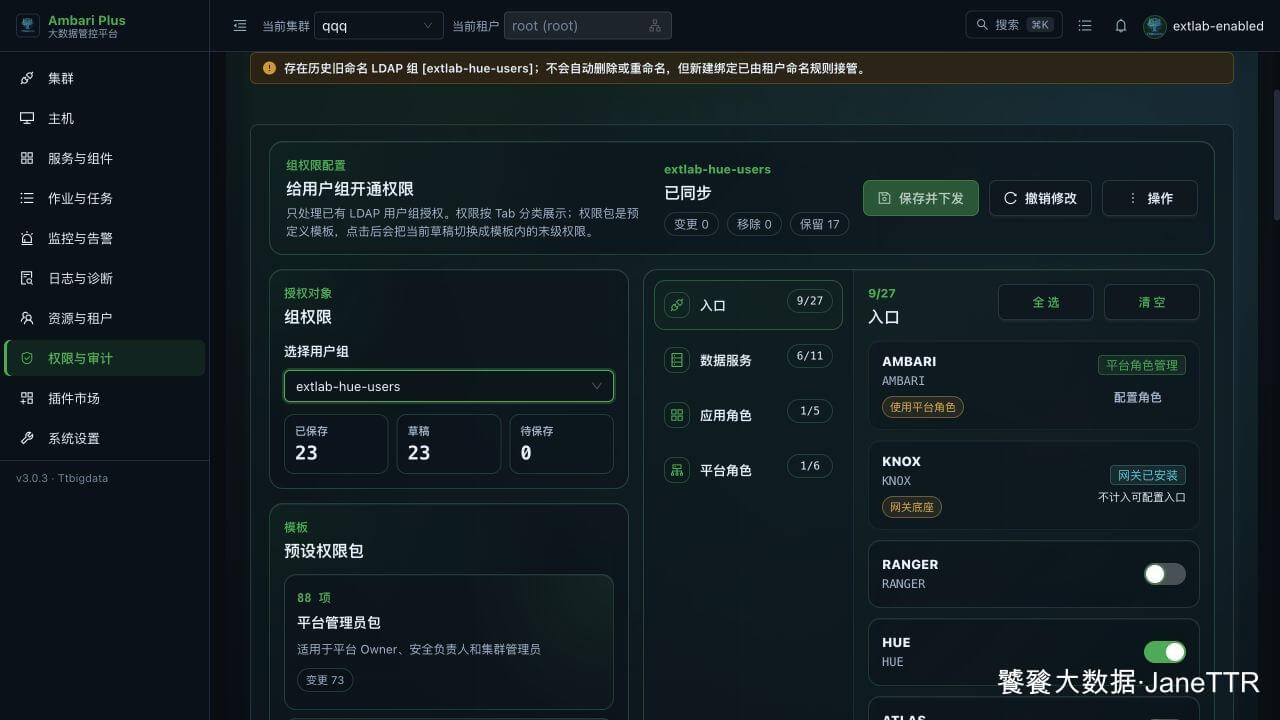
进入 04 授权 → 组权限配置,选择 data-developers,按需配置:

  • 入口权限:Hue、Kyuubi、Airflow 等组件入口;
  • 数据服务:HDFS、Hive、YARN、Ranger 资源策略;
  • 应用角色:组件内角色;
  • 平台角色:仅授予需要的平台能力。

最新版组权限配置

保存后等待权限下发成功,不给用户重复配置同一权限。

# 4. 验证组继承

  1. 使用 analyst01 登录,验证已授权入口和数据操作。
  2. 使用 analyst02 登录,确认相同操作被拒绝。
  3. 将 analyst02 加入 data-developers。
  4. 等待目录同步与权限下发,再次登录;其权限应与 analyst01 一致。

# 5. 验证组件与审计

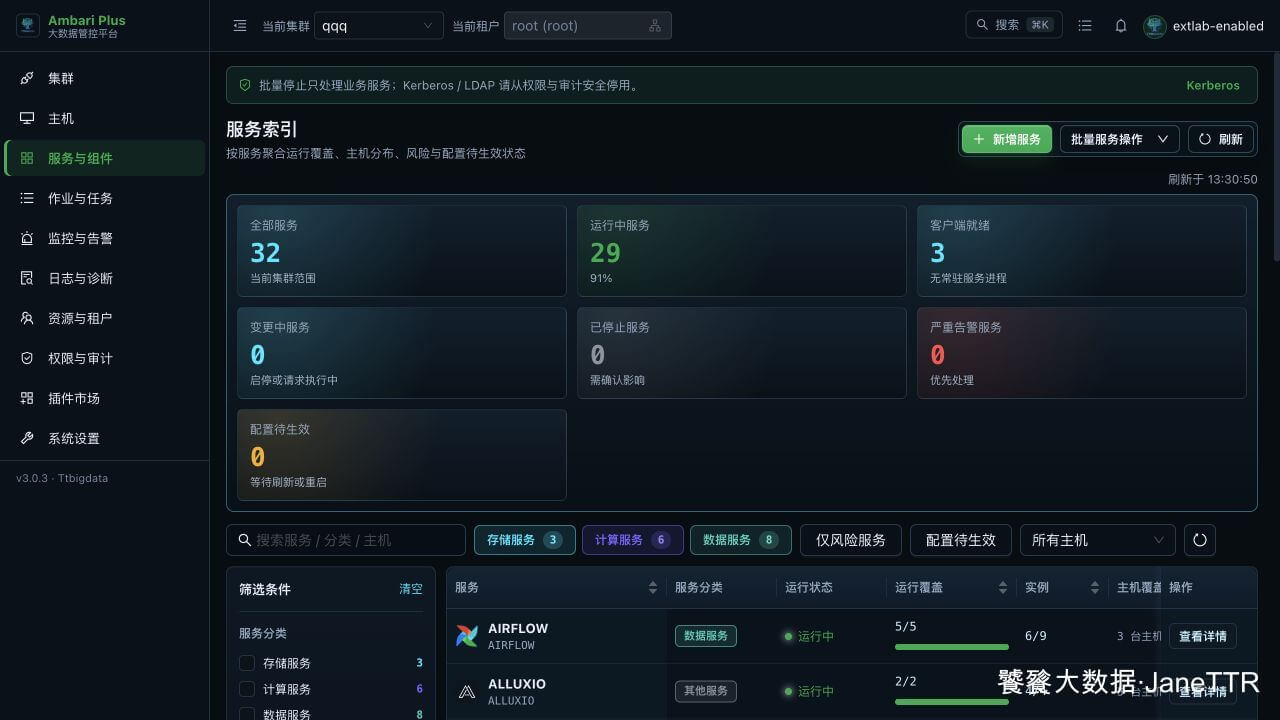
服务与组件总览

至少完成一次真实读写或查询,不以“页面可打开”代替数据面验收。最后进入 05 审计 → 过程审计,确认目录操作、权限保存和下发记录成功。
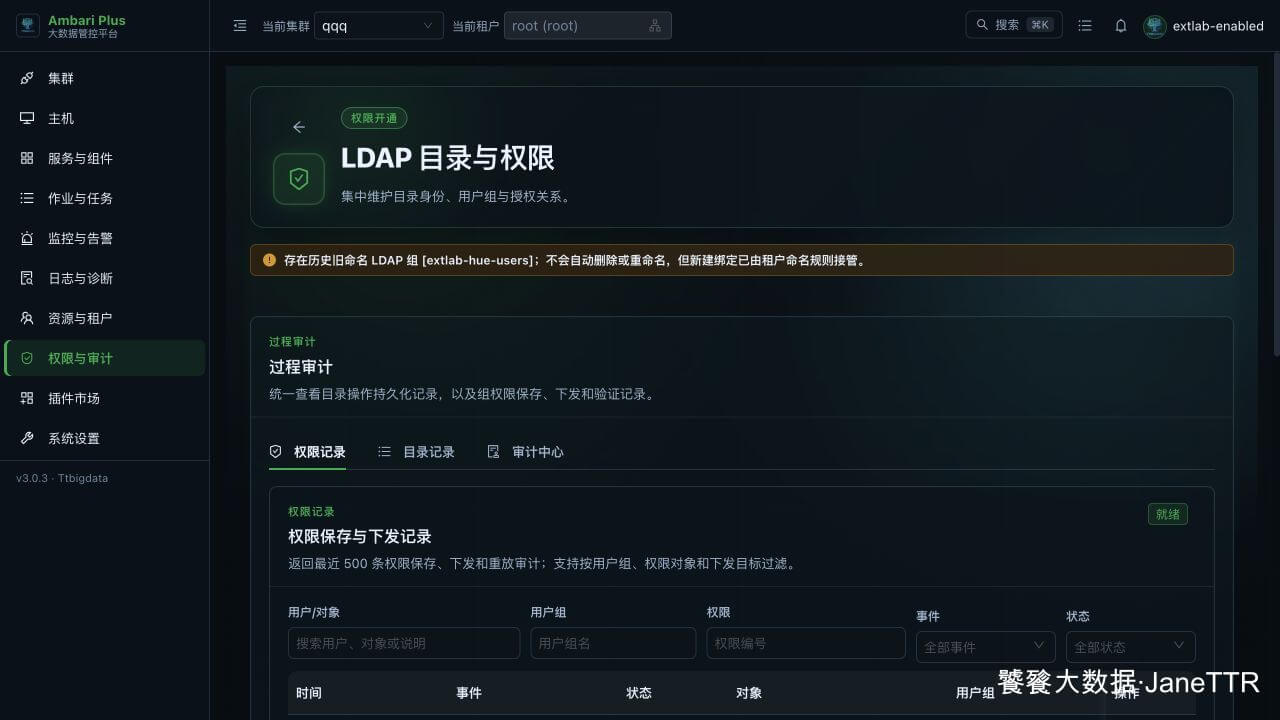
权限过程审计

# 在集群节点核对用户和组是否可解析
id analyst01
getent group data-developers
1
2
3
#LDAP#OpenLDAP#Ranger#权限与审计
【托管】OpenLDAP 接入与验证
【托管】OpenLDAP 高可用部署

← 【托管】OpenLDAP 接入与验证 【托管】OpenLDAP 高可用部署→

最近更新
01
当前版本 2026/08
08-29
02
把 Ambari Server HA 稳稳地跑起来
08-17
03
从一次启用操作追到主备就绪
08-17
更多文章>
Theme by Vdoing | Copyright © 2017-2026 JaneTTR | MIT License
  • 跟随系统
  • 浅色模式
  • 深色模式
  • 阅读模式